Wer bei einem 5G-Internettarif von Drei zu Hause das WLAN-Signal verbessern, ein Heimnetz aufbauen oder erweiterte Netzwerkfunktionen nutzen möchte, greift schnell zu einer altbekannten Methode: Man stellt den empfangstarken Drei-Router ans Fenster, zieht ein Netzwerkkabel zur neuen FRITZ!Box oder einem anderen eigenen Router ins Arbeitszimmer und schließt daran die restlichen Geräte an.
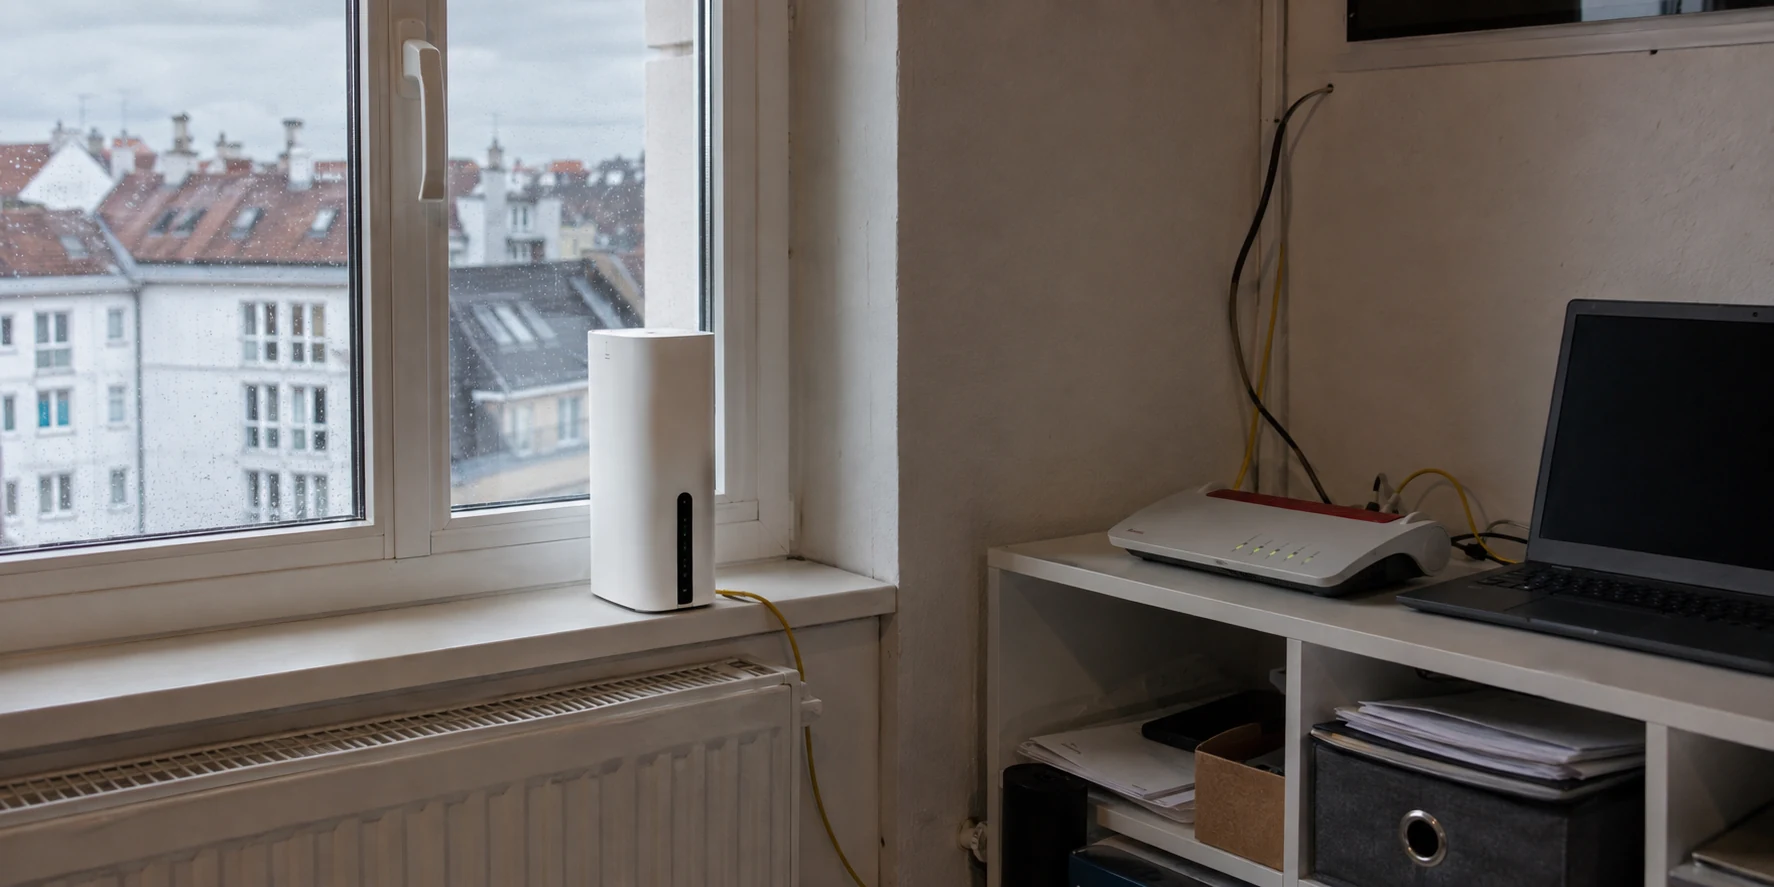
Technisch gesehen funktioniert das meistens auch. Doch nach der Einrichtung stellt man oft überrascht fest, dass plötzlich zwei Routeroberflächen erreichbar sind, zwei Firewalls parallel arbeiten und Portfreigaben an zwei verschiedenen Stellen eingerichtet werden müssen.
Die Frage lautet in dieser Situation selten, ob die neue Hardware „besser“ ist als das mitgelieferte Provider-Gerät. Die entscheidende Frage lautet vielmehr: Warum routen hier eigentlich beide Boxen gleichzeitig?
Artikelzusammenfassung und Einordnung
Soll die FRITZ!Box hinter einem Drei-5G-Router selbst routen oder nur Teil des bestehenden Heimnetzes sein?
Wenn die FRITZ!Box hauptsächlich WLAN, Mesh oder DECT bereitstellen soll, empfiehlt der Artikel eine Ein-Router-Architektur: Der Drei-Router bleibt Gateway und die FRITZ!Box läuft als IP-Client. Ein eigener Routermodus ist nur sinnvoll, wenn bewusst ein separates Netz, eigene Firewall-Regeln oder komplexe VPN-Policies gebraucht werden. Weder ein zweiter Router noch eine neue FRITZ!Box beseitigen CGNAT des Mobilfunkanschlusses.
Das Wichtigste aus diesem Artikel
- Geeignet für: Drei-5G-Haushalte, die FRITZ!Box, Mesh, Telefonie, VPN oder einen eigenen 5G-Router sinnvoll aufteilen wollen.
- Kernpunkt: Nur ein Gerät sollte ohne guten Grund das Heimnetz routen; zwei aktive Router erhöhen NAT-, Firewall- und Portfreigabe-Komplexität.
- Produktkontext: OnlyDogs passt laut Artikel eher dann, wenn ausschließlich Notebook und Smartphone einen einfachen VPN-Zugang benötigen und kein Router-VPN-Projekt gewünscht ist.
- Grenze: Lokale Router-Hardware erzeugt keine öffentliche IPv4-Adresse hinter CGNAT. Für Fernzugriff braucht es eine geeignete öffentliche Adresse oder eine alternative Zugriffstechnik.
Quellen im Artikel: FRITZ! Support – FRITZ!Box hinter anderem Router, FRITZ! Support – WireGuard mit VPN-Anbieter, Drei – Mobilfunk-Router in Betrieb nehmen, RTR – FAQ Öffentliche IP-Adresse. Produktquelle: OnlyDogs VPN.
Besserer Plan vor dem Hardwarekauf: Welches Gerät soll dein Heimnetz besitzen?
Bevor man Geld in neue Netzwerkgeräte investiert, muss geklärt werden, wie die Arbeit im Netzwerk aufgeteilt werden soll. Im Wesentlichen gibt es zwei Möglichkeiten, wie ein eigener Router hinter einem Drei-5G-Gerät betrieben werden kann.
Der Drei-Router bleibt das steuernde Gateway: Das mitgelieferte 5G-Gerät vergibt die IP-Adressen, hält die Verbindung zum Mobilfunknetz und steuert die primäre Firewall. Eine dahinter angeschlossene FRITZ!Box wird in diesem Fall lediglich als Teil desselben Heimnetzes betrieben. AVM empfiehlt für genau diesen Anwendungsfall den sogenannten IP-Client-Modus (FRITZ! Support – Setting up the FRITZ!Box for use with another router). Die FRITZ!Box bezieht ihre Netzparameter direkt vom vorgeschalteten Drei-Router, ihre eigene Firewall wird deaktiviert, und alle Geräte verbleiben übersichtlich in demselben gemeinsamen lokalen Netzwerk.
Die FRITZ!Box oder ein eigener Router übernimmt die Kontrolle: In dieser Konstellation spannt das eigene Gerät ein völlig neues, eigenes Netzwerk auf, das hinter dem Drei-Router liegt. Das kann sinnvoll sein, wenn man strikt getrennte Netze oder eine andere Firewall-Logik benötigt – verdoppelt aber auch den Verwaltungsaufwand.
Die goldene Regel für den Alltag lautet daher: Aktivieren Sie niemals den zweiten Router-Modus, wenn Sie im Grunde nur besseres WLAN, Mesh oder DECT-Telefonie in den Räumen verteilen möchten.
Die FRITZ!Box wählen, wenn Haushaltskomfort wichtiger ist als komplexe Routing-Spielereien
Fällt die Wahl auf eine FRITZ!Box, tut man das in der Regel nicht, weil man tiefgreifende Linux-Befehle in die Konsole tippen möchte. Man entscheidet sich für dieses System, weil es ein rundes, leicht zu bedienendes Gesamtpaket bietet:
- Bestehende FRITZ!Repeaters lassen sich zu einem nahtlosen FRITZ!Mesh zusammenschließen.
- Die integrierte Telefonie- und DECT-Basis für schnurlose Telefone funktioniert out-of-the-box.
- Die Benutzeroberfläche ist aufgeräumt, und Kindersicherungen sowie Gast-WLAN sind mit wenigen Klicks eingerichtet.
Mittlerweile unterstützen viele moderne FRITZ!Box-Modelle sogar eine dauerhafte WireGuard-Verbindung zu externen VPN-Anbietern direkt auf Rouerebene (FRITZ! Support – Connecting the FRITZ!Box to a VPN provider via WireGuard). Damit lässt sich festlegen, ob der gesamte Datenverkehr des Haushalts oder nur der ausgewählter Geräte über ein VPN geleitet werden soll.
Dass diese Zusatzfunktionen greifen, setzt allerdings voraus, dass die FRITZ!Box als echter Router und nicht als reiner IP-Client betrieben wird. Wer den Komfort schätzt und ein stabiles, unkompliziertes Haushaltsnetz sucht, findet hier eine verlässliche Basis.
Einen spezialisierten Router nehmen, wenn Routing selbst zum Projekt wird
Wer ganz andere Anforderungen an sein Netzwerk stellt, stößt mit einer Standard-FRITZ!Box schnell an Grenzen.
Wer zum Beispiel plant, mehrere VPN-Tunnel gleichzeitig laufen zu lassen, bestimmte Geräte permanent über ein bestimmtes VPN-Land zu leiten, während andere direkt ins Internet gehen, oder feingestufte Netzwerk-Segmente (VLANs) aufzubauen, greift besser zu einem spezialisierten Router.
Geräte aus dem Bereich der programmierbaren oder netzwerkfokussierten Hersteller (wie beispielsweise GL.iNet-Systeme) bieten hier eine völlig andere Tiefe. Sie erlauben es, VPN-Richtlinien gezielt nach einzelnen Geräten, bestimmten Zielen oder Domains zu verknüpfen und bei Verbindungsproblemen vollautomatisch auf Backup-Profile auszuweichen.
Der Haken an der Sache: Diese Flexibilität fordert ihren Tribut bei der Einrichtung. Und wer einen solchen Router betreibt, während der vorgeschaltete Drei-5G-Router weiterhin die grundlegenden Netzübergänge regelt, schafft oft eine komplizierte Kaskade, die bei Fehlern schwer zu debuggen ist.
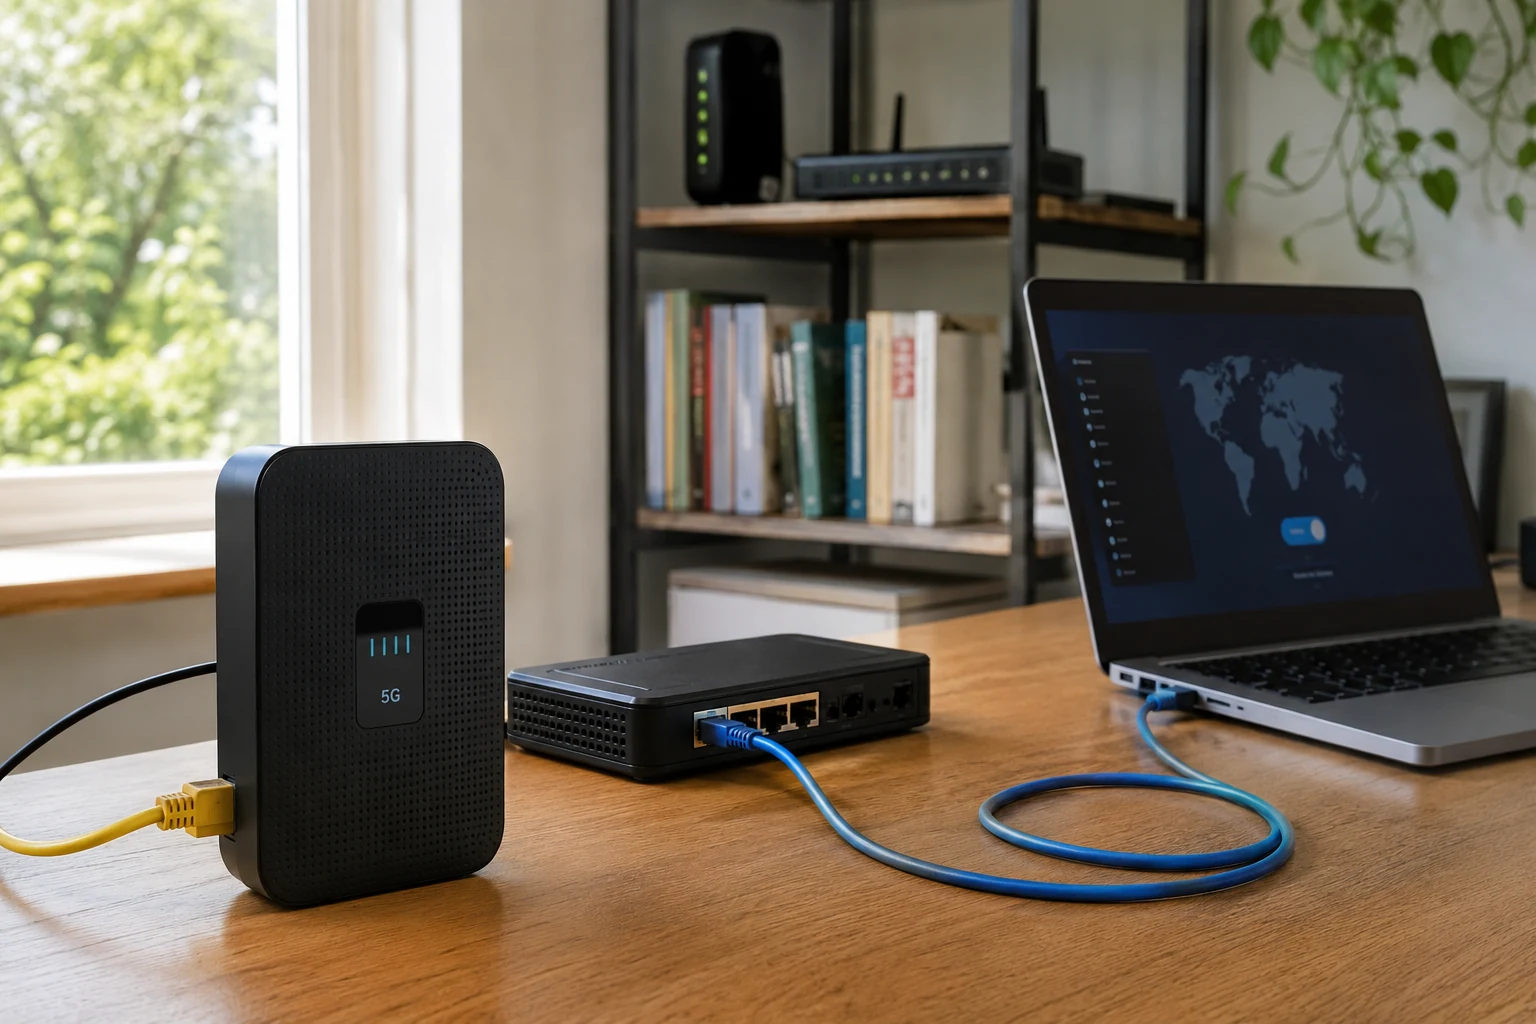
Die sauberste Lösung: Den Drei-Router gar nicht erst vorschalten
Viele Nutzer gehen automatisch davon aus, dass hinter dem 5G-Anschluss von Drei zwingend das vom Betreiber gestellte Gerät stehen muss.
Drei selbst handhabt das jedoch flexibler: Wer eine Drei-SIM-Karte besitzt und diese stattdessen in einem kompatiblen, frei verkauften 5G-Router eines anderen Herstellers betreiben möchte, kann das tun. Das Unternehmen stellt die dafür notwendigen Einwahldaten – wie den gängigen APN drei.at – offiziell zur Verfügung (Drei – Neuen Mobilfunk-Router in Betrieb nehmen).
Damit entfällt die gesamte Doppel-Router-Architektur. Statt ein fremdes Signal durch zwei Kisten zu leiten, übernimmt ein einziges, leistungsfähiges 5G-Gerät sowohl den Funkempfang als auch das gesamte lokale Netzwerk.
Wer ohnehin plant, neue Hardware anzuschaffen, sollte daher prüfen, ob sich die Anschaffung eines eigenständigen 5G-Routers direkt lohnt, anstatt das Drei-Gerät als wackliges Sprungbrett für eine weitere Box zu nutzen.
Zwei Dinge löst auch der beste zweite Router nicht: NAT-Grenzen und ungeeignete VPN-Pläne
Unabhängig davon, ob Sie eine FRITZ!Box, einen Spezialrouter oder ein neues 5G-Kombigerät kaufen – zwei fundamentale Dinge kann kein lokaler Router magisch herbeizaubern:
1. Der Zugriff von außen auf das Heimnetz
Ein neuer Router erzeugt keine echte öffentliche IP-Adresse im Internet, wenn der Anschluss selbst hinter dem Carrier-Grade NAT (CGNAT) des Mobilfunkanbieters liegt. Wer Dienste, ein NAS oder einen Heimserver von unterwegs aus erreichen will, benötigt zwingend eine von außen erreichbare Adresse. Die österreichische RTR hält hier fest, dass Kunden bei Internetanbietern auf Nachfrage Anspruch auf eine kostenlose dynamisch-öffentliche IPv4-Adresse haben (RTR – FAQ Öffentliche IP-Adresse). Erst wenn diese aktiv ist, greifen Portfreigaben.
2. Der Wunsch nach einem reinen Reise-VPN für Laptop oder Smartphone
Häufig wird ein zweiter Router im Heimnetz nur deshalb gekauft, weil man den gesamten Datenverkehr über einen kommerziellen VPN leiten möchte. Geht es Ihnen jedoch im Kern nur darum, Ihre persönlichen Geräte (Mac, Windows, iPhone, Android) unterwegs oder im Alltag unkompliziert abzusichern, ist ein zusätzlicher Gateway-Router im Flur meistens Overkill.
Für diesen Anwendungsfall ist eine gerätebasierte Lösung wie OnlyDogs VPN↗ der deutlich pragmatischere Weg. Statt mühsam VPN-Konfigurationsdateien in den Router einzupflegen oder Heimnetz-Freigaben zu verkomplizieren, wird die App direkt auf dem jeweiligen Endgerät installiert und sorgt per Ein-Klick-Verbindung für eine saubere, verschlüsselte Route (OnlyDogs).
Notizen für die eigene Entscheidung
Nur besseres WLAN und FRITZ!Mesh gewünscht? → FRITZ!Box als IP-Client hinter dem Drei-Router betreiben.
Das Heimnetz komplett über die FRITZ!-Oberfläche steuern? → FRITZ!Box als vollwertigen Router einrichten.
Komplexe VPN-Regeln und Traffic-Steuerung für Profi-Ansprüche? → Spezialisierter eigener Router.
Komplette Neuinvestition geplant? → Kompatiblen, eigenen 5G-Router direkt mit der Drei-SIM bestücken.
VPN wird nur auf Notebook und Smartphone gebraucht? → Keinen teuren Router kaufen, sondern OnlyDogs direkt auf den Geräten nutzen.
Häufige Fragen
Wann sollte eine FRITZ!Box hinter dem Drei-Router als IP-Client laufen?
Wenn Sie vor allem besseres WLAN, FRITZ!Mesh, Gast-WLAN oder DECT möchten und kein eigenes, getrenntes Netz brauchen. Dann bleibt der Drei-Router das einzige Gateway.
Wann lohnt sich der volle Router-Modus der FRITZ!Box trotzdem?
Wenn die FRITZ!Box bewusst ein eigenes Netz mit eigener Firewall, eigenen VPN-Regeln oder getrennten Geräten steuern soll. Der zusätzliche Verwaltungsaufwand ist dann Teil der Entscheidung.
Behebt ein zweiter Router Carrier-Grade NAT bei Drei?
Nein. CGNAT entsteht am Mobilfunkanschluss außerhalb des Heimnetzes. Ein lokaler Router kann daraus nicht von selbst eine öffentlich erreichbare IPv4-Adresse machen.
Kann ich statt des Drei-Routers einen eigenen 5G-Router verwenden?
Der Artikel verweist darauf, dass Drei die Zugangsdaten für eigene kompatible Router veröffentlicht, darunter den APN drei.at. Damit kann ein passendes Gerät die Mobilfunk- und Heimnetzfunktion in einer Box übernehmen.
Wann ist ein Router-VPN für den Alltag überdimensioniert?
Wenn lediglich persönliche Geräte wie Notebook und Smartphone unterwegs einen VPN-Tunnel benötigen. Dann ist eine direkt auf den Geräten installierte Lösung oft einfacher als zusätzliche Gateway-Hardware.