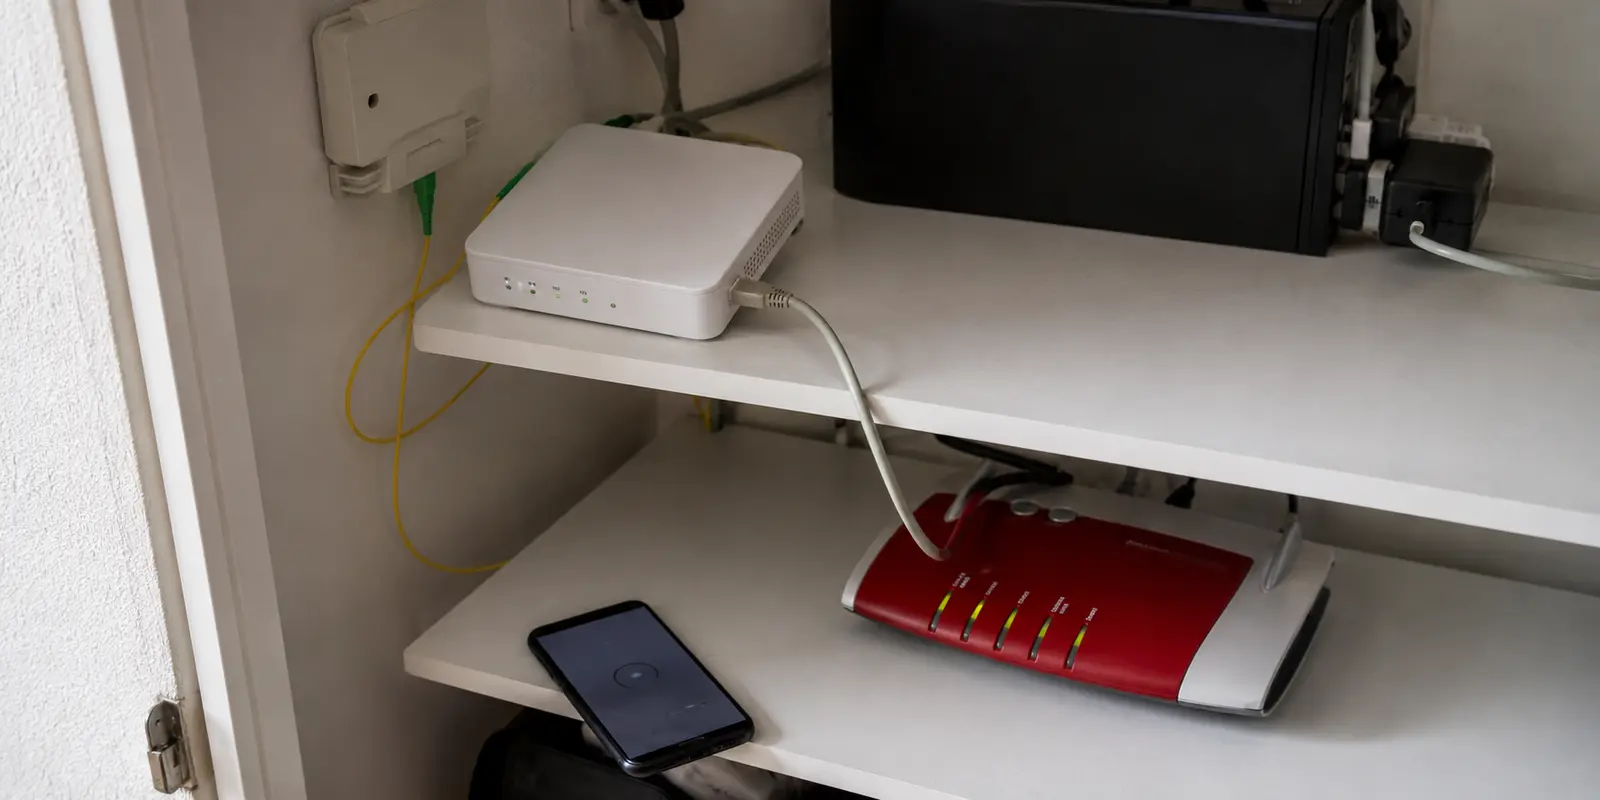
Die Voraussetzungen wirken eigentlich perfekt: Sunrise hat auf Nachfrage eine öffentliche IPv4-Adresse aufgeschaltet, in der Connect Box 3 Fiber ist die FRITZ!Box als DMZ-Host eingetragen und in AVMs Menü leuchtet der WireGuard-Tunnel als eingerichtet auf. Dennoch herrscht unterwegs im Mobilfunknetz absolute Funkstille. Der Handshake schlägt reproduzierbar fehl, Datenpakete werden gezählt, aber es kommt keine einzige Antwort zurück.
Der erste Impuls vieler Nutzer in dieser Situation: noch tiefer in die Firewall-Regeln abtauchen, Ports hin und her biegen oder entnervt den Kundendienst anrufen.
Dabei liegt der Fehler in den allermeisten Fällen weder am WireGuard-Protokoll noch an einer fehlerhaften Portweiterleitung. Er liegt an der besonderen Architektur des Glasfaseranschlusses: Weil die Connect Box 3 Fiber keinen klassischen Modem- bzw. Bridge-Modus bietet, arbeitet die heimische FRITZ!Box als kaskadierter Router in zweiter Reihe.
Wird der Tunnel dann nach der Standardanleitung exportiert, passiert ein leicht zu übersehender Systemfehler: Die Konfigurationsdatei verweist schlicht auf den falschen Endpoint.
Kurzfassung und Einordnung
Warum scheitert WireGuard hinter einer Sunrise Connect Box 3 Fiber trotz DMZ?
Bei der Routerkaskade reicht eine DMZ- oder Portfreigabe allein nicht. Die vorgeschaltete Connect Box muss von außen erreichbar sein, die FRITZ!Box muss als Router arbeiten, und das exportierte WireGuard-Profil muss auf den tatsächlich erreichbaren öffentlichen DynDNS-Endpoint zeigen.
Kurz eingeordnet
- Topologie: Die Connect Box bleibt Router 1; die FRITZ!Box arbeitet dahinter als kaskadierter Router mit eigenem Subnetz.
- Erreichbarkeit: CGNAT oder eine nicht öffentlich erreichbare Adresse am ersten Router verhindert eingehende WireGuard-Verbindungen unabhängig von der FRITZ!Box-Konfiguration.
- Häufigster Fehler: Ein exportiertes Profil kann in der Kaskade den falschen MyFRITZ!-Endpoint verwenden; entscheidend ist der tatsächlich erreichbare DynDNS-Hostname samt korrektem UDP-Port.
- Produktbezug: OnlydogVPN ist im Beitrag nur die einfachere Alternative für allgemeinen Internetverkehr unterwegs; für den Zugriff auf NAS, Smart Home oder andere Geräte zu Hause bleibt der eigene WireGuard-Tunnel das passende Werkzeug.
Produktseite: OnlydogVPN. Der Produktbezug ist auf den im Beitrag beschriebenen Einsatzfall begrenzt.
Quellen aus dem Beitrag: FRITZ!: VPN-Verbindungen in einer kaskadierten FRITZ!Box; FRITZ!: FRITZ!Box als IP-Client einrichten.
Die Connect Box muss bleiben – die FRITZ!Box darf aber kein IP-Client werden
Bei vielen Kabel- oder DSL-Modems schaltet man das Provider-Gerät mit zwei Klicks in den Bridge Mode und überlässt der eigenen FRITZ!Box die gesamte Einwahl. Bei der Connect Box 3 Fiber entfällt dieser bequeme Weg jedoch: Sunrise stellt für das Glasfasermodell keinen herkömmlichen Bridge-Modus bereit (Sunrise Community: Connect Box 3 Fiber, Bridge Modus. community.sunrise.ch/d/49593-connect-box-3-fiber-bridge-modus/18).
Das zwingt zu einer festen Kaskaden-Architektur:
Internet ──> Connect Box 3 Fiber (Router 1) ──> FRITZ!Box (Router 2) ──> HeimnetzwerkGenau hier lauert die erste handwerkliche Falle. Wer das Netzwerk vereinfachen will, stellt die FRITZ!Box gerne auf den Betriebsmodus „IP-Client“ um.
Für einen WireGuard-Server ist das jedoch das sofortige Aus: AVM dokumentiert unmissverständlich, dass sämtliche VPN-Funktionen im IP-Client-Modus vollständig deaktiviert werden (FRITZ! Wissensdatenbank: FRITZ!Box als IP-Client einrichten. fritz.com/apps/knowledge-base/FRITZ-Box-7530-AX/3244_fritz-box-als-ip-client-einrichten).
Die FRITZ!Box muss zwingend als kaskadierter Router mit eigenem Adressbereich konfiguriert werden (FRITZ! Wissensdatenbank: VPN-Verbindungen in FRITZ!Box als kaskadierter Router einrichten. fritz.com/en/apps/knowledge-base/FRITZ-Box-7632/3766_setting-up-vpn-connections-in-a-fritz-box-used-as-a-cascading-router):
- Die Connect Box spannt ihr eigenes Netz auf (z. B.
192.168.1.x). - Der WAN-Port der FRITZ!Box erhält in diesem Transfernetz eine feste IP-Adresse (z. B.
192.168.1.2). - Die FRITZ!Box verwaltet für das eigentliche Heimnetz (NAS, Smart Home, Rechner) ein komplett separates Subnetz (z. B.
192.168.178.x).
Solange sich diese beiden IP-Bereiche nicht überschneiden, steht das Fundament für die eigene Routerkontrolle.
Vor WireGuard: Ist die Connect Box überhaupt von außen erreichbar?
Bevor Sie an Konfigurationsdateien schrauben, müssen Sie eine Grundvoraussetzung klären: Besitzt die vorgeschaltete Connect Box überhaupt eine direkt aus dem Internet erreichbare Adresse?
Standardmäßig werden Privatkundenanschlüsse bei modernen Glasfaseranbietern oft hinter Carrier-Grade-NAT (CGNAT) geschaltet. Ist das der Fall, teilt sich Ihr Router eine öffentliche IP mit hunderten anderen Teilnehmern – eingehende Portfreigaben verpuffen wirkungslos. AVM setzt für eingehende VPN-Verbindungen zu einer kaskadierten Box jedoch zwingend voraus, dass am ersten Router eine öffentlich erreichbare Adresse anliegt (FRITZ! Wissensdatenbank: VPN-Verbindungen in FRITZ!Box als kaskadierter Router einrichten. at.fritz.com/service/wissensdatenbank/dok/FRITZ-Box-7590/3766_VPN-Verbindungen-in-FRITZ-Box-als-kaskadierter-Router-einrichten).
Prüfen Sie im Menü der Connect Box 3 Fiber Ihre WAN-IP. Handelt es sich um eine Adresse aus dem privaten CGNAT-Bereich (typischerweise beginnend mit 100.64.x.x), müssen Sie den Sunrise-Kundendienst kontaktieren und um die Aufschaltung einer regulären öffentlichen IPv4-Adresse bitten. Ohne diese Erreichbarkeit an vorderster Front kann kein Paket jemals Ihre FRITZ!Box erreichen (Sunrise Community: VPN Verbindung mit Connect Box 3 Fibre. community.sunrise.ch/d/46491-vpn-verbindung-mit-connect-box-3-fibre/2).
Ein sauberer Weg durch die Connect Box: Portweiterleitung statt Rätselraten
Sobald die Connect Box eine erreichbare Adresse hält, muss der VPN-Verkehr an die nachgeschaltete FRITZ!Box übergeben werden. Hierfür gibt es zwei Möglichkeiten:
- Die schlanke Portweiterleitung: Sie leiten in der Connect Box gezielt nur den von der FRITZ!Box genutzten WireGuard-UDP-Port an die WAN-IP der FRITZ!Box (
192.168.1.2) weiter. - Der DMZ-Host: Die Connect Box leitet sämtliche unaufgeforderten Anfragen pauschal an die FRITZ!Box weiter.
Beide Optionen erfüllen ihren Zweck, doch viele Anwender machen den Fehler, DMZ und manuelle Freigaben planlos miteinander zu vermischen. Ein einziger, klar definierter Weg reicht völlig aus (Sunrise Community: WireGuard mit Fritzbox 7690 an Connect Box 3 Fiber funktioniert nicht. community.sunrise.ch/d/49556-wireguard-mit-fitzbox-7690-an-connect-box-3-fiber-funktioniert-nicht/13).
Achtung beim Port: Gehen Sie nicht blind davon aus, dass Ihre FRITZ!Box den Standard-WireGuard-Port 51820 verwendet. Schauen Sie im Menü der FRITZ!Box unter Diagnose → Sicherheit → FRITZ!Box-Dienste nach, welche konkrete UDP-Portnummer das System für die WireGuard-Instanz vergeben hat, und tragen Sie exakt diesen Wert in der Connect Box ein (FRITZ! Wissensdatenbank: Dok 3766. at.fritz.com).
Der fatale Stolperstein: MyFRITZ! vs. DynDNS
Hier entscheidet sich, ob der Tunnel funktioniert oder scheitert. Es ist die am häufigsten übersehene Fehlerquelle hinter vorgeschalteten Provider-Boxen.
Bei einer FRITZ!Box, die direkt am Glasfasermodem hängt, kümmert sich AVMs eigener Dienst MyFRITZ! vollautomatisch um die Auflösung der wechselnden IP-Adresse. In einer Routerkaskade gerät dieser Automatismus jedoch aus dem Tritt: Die FRITZ!Box sieht an ihrem WAN-Port nur ihre interne IP (192.168.1.2).
Für dieses Szenario verlangt AVM ausdrücklich die Einrichtung eines externen Dynamic-DNS-Dienstes (DynDNS) auf der FRITZ!Box, der die echte öffentliche Adresse der Sunrise-Box ansteuert.
Doch genau hier greift eine dokumentierte Software-Hierarchie der FRITZ!Box (FRITZ! Wissensdatenbank: Dok 3766. at.fritz.com):
Sind MyFRITZ! und ein separater DynDNS-Dienst gleichzeitig eingerichtet, zieht die FRITZ!Box für erzeugte WireGuard-Verbindungen standardmäßig die MyFRITZ!-Adresse vor.
Die Folge: Sie scannen den QR-Code oder exportieren das Profil auf Ihr Smartphone, und in der Konfigurationsdatei steht unter Endpoint eine Adresse, die über die Kaskade ins Leere läuft.
In einem dokumentierten Praxisfall in der Sunrise-Community mit einer FRITZ!Box 7690 scheiterte der Verbindungsaufbau tagelang genau an diesem Detail: Portfreigabe und DMZ waren aktiv, doch der Handshake blieb aus. Erst als der MyFRITZ!-Internetzugriff auf der FRITZ!Box deaktiviert, das DynDNS-Profil sauber gesetzt und der WireGuard-Tunnel anschließend komplett neu erzeugt wurde, stand die Verbindung auf Anhieb (Sunrise Community: WireGuard mit Fritzbox 7690 an Connect Box 3 Fiber funktioniert nicht. community.sunrise.ch/d/49556-wireguard-mit-fitzbox-7690-an-connect-box-3-fiber-funktioniert-nicht?page=2).
Die Lösung:
- Richten Sie einen zuverlässigen DynDNS-Dienst ein, der die tatsächliche öffentliche IP des Sunrise-Anschlusses abbildet.
- Deaktivieren Sie MyFRITZ! oder prüfen Sie vor dem Import der WireGuard-Datei zwingend die Zeile
Endpoint = .... Dort muss Ihr funktionierender DynDNS-Hostname (z. B.meinheimnetz.dyndns.org:Port) stehen – keinesfalls eine nicht auflösbare MyFRITZ!-Adresse oder gar die lokale IP192.168.1.2. - Wurde der Endpoint korrigiert, verwerfen Sie alte Profile auf dem Smartphone und importieren Sie die Konfiguration frisch.
Der Praxistest – und die Frage nach dem eigentlichen Ziel
Um das Setup abschließend zu prüfen, schalten Sie zu Hause das WLAN am Smartphone aus und wechseln Sie ins Mobilfunknetz. Starten Sie WireGuard: Fließen innerhalb von Sekunden Daten in beide Richtungen und lässt sich das Webinterface Ihres NAS oder des Home Assistant öffnen, ist die Kaskade wasserdicht eingerichtet.
An diesem Punkt lohnt sich jedoch eine ehrliche Unterscheidung des eigentlichen Einsatzzwecks:
Möchten Sie von unterwegs auf lokale Geräte in Ihrem Zuhause (Dateiserver, Backups, Überwachungskameras) zugreifen, ist diese WireGuard-Konfiguration auf der FRITZ!Box genau das richtige, unverzichtbare Werkzeug.
Viele Nutzer bauen diese aufwendige Kaskaden-Konfiguration jedoch aus einem ganz anderen Grund auf: Sie wollen auf Reisen im Hotel-WLAN oder im Café schlicht ihren allgemeinen Datenverkehr absichern oder geschützt surfen.
Dafür den gesamten Datenverkehr über eine heimische Routerkaskade hinter einer Sunrise-Glasfaserbox umzuleiten, ist technisch ein unnötig anfälliger Umweg. Ein regulärer ausgehender VPN-Tunnel benötigt weder Portweiterleitungen noch DynDNS und scheitert an keinem Kaskaden-Routing.
Für diesen reinen Absicherungsbedarf unterwegs ist ein fokussierter Dienst wie OnlydogVPN↗ die weitaus entspanntere Wahl. Die Anwendung wird direkt auf dem Smartphone oder Laptop installiert und baut den verschlüsselten Schutz unmittelbar vom Endgerät nach außen auf. Szenario-Presets und eine automatische Routenauswahl nehmen Ihnen die gesamte manuelle Netzwerkverwaltung ab, ohne dass Sie zu Hause Router-Ports konfigurieren oder IP-Kaskaden pflegen müssen.
Die Trennlinie ist eindeutig:
Sie müssen ins heimische Wohnzimmer telefonieren: Nehmen Sie sich die Zeit, richten Sie die Kaskade mit festem DynDNS-Endpoint sauber ein und nutzen Sie WireGuard auf der FRITZ!Box.
Sie wollen unterwegs schlicht sicher ins Internet: Sparen Sie sich das Router-Projekt und nutzen Sie eine direkte, gerätebasierte Lösung.
Häufige Fragen
Warum reicht die DMZ-Einstellung der Connect Box für WireGuard nicht aus?
Weil die Weiterleitung nur ein Teil des Weges ist. Das WireGuard-Profil muss zusätzlich auf einen von außen erreichbaren Endpoint zeigen; verweist es in der Routerkaskade auf die falsche MyFRITZ!-Adresse, bleibt der Handshake trotz DMZ aus.
Kann ich die FRITZ!Box einfach als IP-Client betreiben?
Für dieses Ziel nicht. Der Beitrag verweist auf die FRITZ!-Dokumentation, nach der VPN-Funktionen im IP-Client-Modus deaktiviert werden. Die Box muss als kaskadierter Router mit eigenem Adressbereich laufen.
Welche Rolle spielt CGNAT bei diesem Setup?
Liegt die Connect Box hinter CGNAT und ist nicht direkt aus dem Internet erreichbar, können eingehende Portfreigaben die FRITZ!Box nicht erreichen. Eine öffentlich erreichbare Adresse am ersten Router ist deshalb eine Grundvoraussetzung.
Wann ist der Heim-WireGuard-Tunnel sinnvoller als ein Reise-VPN?
Wenn du von unterwegs auf Geräte und Dienste im eigenen Heimnetz zugreifen oder genau über deinen heimischen Internetanschluss ins Netz gehen musst. Für allgemeinen geschützten Internetzugang unterwegs ist eine direkte ausgehende VPN-App laut Beitrag deutlich einfacher.