Die WireGuard-App auf dem Smartphone meldet eine aktive Verbindung, die Schlüssel wurden fehlerfrei per QR-Code eingelesen, doch sobald das heimische WLAN verlassen wird, bricht der Kontakt ab. Weder die Benutzeroberfläche der FRITZ!Box noch das private NAS oder die Smart-Home-Zentrale antworten. In dieser Situation suchen viele Nutzer den Fehler instinktiv in den Einstellungen des Routers: Wurde ein Port vergessen? Stimmt die Freigabe nicht?
Meist liegt das Problem jedoch an einer ganz anderen Stelle. Die entscheidende Frage lautet nicht, welcher kryptografische Schlüssel falsch ist, sondern schlicht: Ist der eigene Internetanschluss aus dem weltweiten Netz überhaupt direkt erreichbar?
Gerade bei Anschlüssen von A1 in Österreich – insbesondere bei LTE-, 5G- oder Hybrid-Tarifen – verhindert häufig ein vorgeschaltetes Verfahren namens CGNAT den Verbindungsaufbau, noch bevor das Signal die heimische FRITZ!Box erreicht.
Kurzüberblick und Einordnung
Die zentrale Frage
Für einen VPN-Fernzugriff zur FRITZ!Box muss der Heimanschluss aus dem Internet erreichbar sein. Liegt ein A1-Anschluss hinter CGNAT, werden eingehende Verbindungen bereits im Providernetz gestoppt; zusätzliche Portfreigaben am Router helfen dann nicht. Ein Vergleich zwischen Router-IP und öffentlicher Browser-IP zeigt schnell, ob CGNAT wahrscheinlich ist.
Kernaussagen
- Kernpunkt: Ein Heim-VPN ist eine eingehende Verbindung zur FRITZ!Box; ein Consumer-VPN baut dagegen ausgehend einen Tunnel zu einem externen Server auf.
- Geeignet für: A1-Nutzer mit LTE-, 5G- oder Hybridanschlüssen, deren WireGuard-Profil außerhalb des eigenen WLANs keine Heimgeräte erreicht.
- Vorbereitung: IPv4 im FRITZ!Box-Online-Monitor mit der öffentlich sichtbaren IP vergleichen und zusätzlich prüfen, ob ein vorgeschaltetes Modem doppeltes NAT erzeugt.
- Wichtige Grenze: Ohne öffentliche Erreichbarkeit helfen Portfreigaben nicht. Praktische Alternativen sind eine öffentliche IP bei A1, ein durchgängiger IPv6-Pfad oder ein ausgehend aufgebautes Overlay-Netzwerk.
Produkt-Fit: OnlyDogs VPN passt laut Artikel nur dann, wenn das eigentliche Ziel sicheres Surfen in fremden WLANs ist. Für den Zugriff auf FRITZ!Box, NAS, Kameras oder Drucker zu Hause ist der Dienst ausdrücklich nicht die Lösung. OnlyDogs VPN.
Quellen im Artikel: FRITZ!: WireGuard-VPN zur FRITZ!Box einrichten; wieistmeineip.de; OnlyDogs VPN: Produktseite.
CGNAT blockiert den Weg nach Hause, nicht jeden VPN-Tunnel
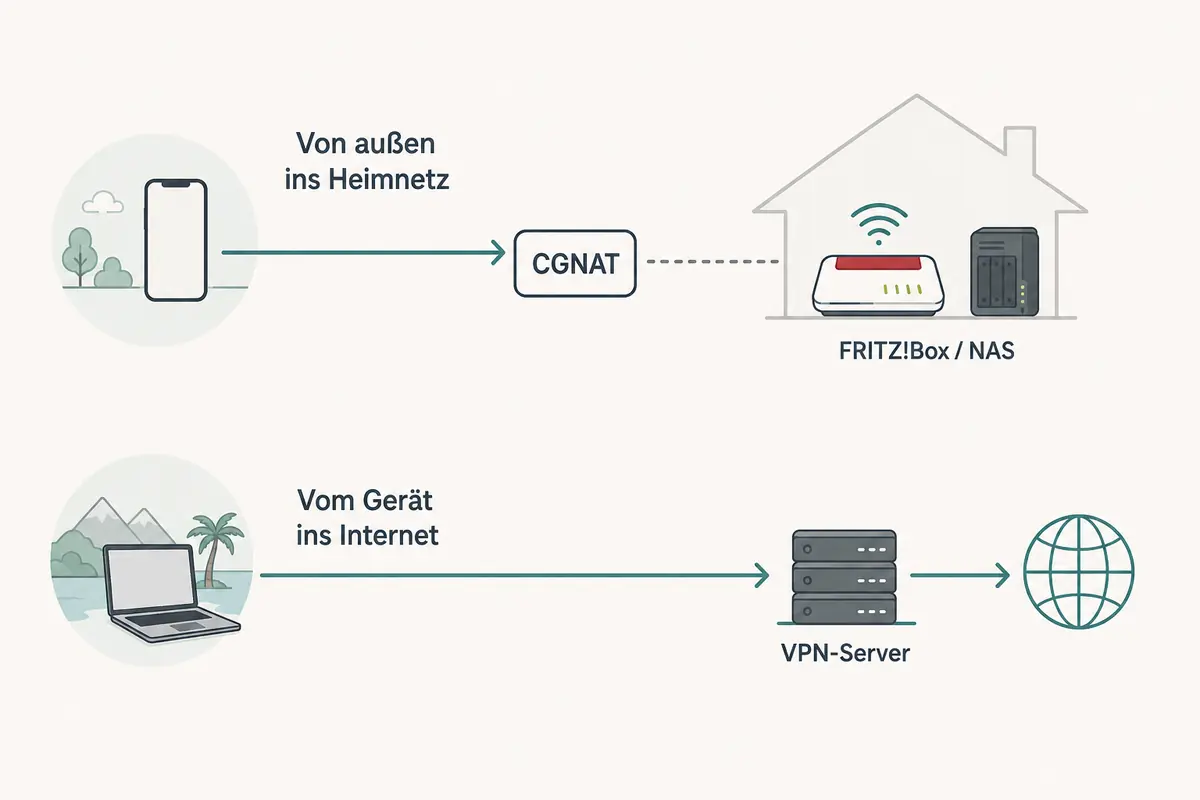
Um die Ursache zu verstehen, hilft ein Blick auf die Richtung, in der Daten fließen. Es gibt zwei grundlegend verschiedene Arten, wie ein VPN genutzt wird:
- Das klassische FRITZ!Box-Heim-VPN: Ein Smartphone oder Laptop befindet sich unterwegs im Hotel oder Mobilfunknetz und möchte eine Verbindung zum Router daheim aufbauen. Hier agiert die FRITZ!Box als Server. Laut Hersteller FRITZ! benötigt dieser Endpunkt zwingend eine aus dem Internet erreichbare, öffentliche IPv4- oder IPv6-Adresse.
- Das ausgehende Consumer-VPN: Ein Rechner verbindet sich zu einem externen Server im Internet, etwa um Daten zu verschlüsseln. Diese Richtung funktioniert fast immer problemlos, weil der Router die Verbindung von innen nach außen initiiert.
Hier kommt CGNAT (Carrier-Grade NAT) ins Spiel. Da weltweit echte IPv4-Adressen knapp sind, teilen sich bei A1 oft hunderte Kundenanschlüsse eine einzige öffentliche Adresse. A1 betreibt dafür eine Art Verteilerzentrale im eigenen Netz. Für das normale Surfen im Web genügt das vollkommen, denn Ihr Router fordert Webseiten aktiv an.
Beim Versuch, von unterwegs nach Hause zu telefonieren, scheitert dieses Prinzip jedoch: Das Smartphone klopft an die geteilte Adresse von A1 an, doch die Verteilerzentrale weiß nicht, zu welchem der vielen Kundenanschlüsse das Signal weitergeleitet werden soll. Zusätzliche Portfreigaben im Menü der FRITZ!Box bringen hier überhaupt nichts, denn sie öffnen lediglich Türen am Router selbst – nicht aber an der vorgeschalteten Straßensperre im Netz des Anbieters.
Der Adressvergleich zeigt in zwei Minuten, ob die FRITZ!Box erreichbar ist
Bevor Sie Konfigurationsdateien löschen oder den Router zurücksetzen, lässt sich mit einem einfachen Zwei-Minuten-Test zweifelsfrei klären, ob CGNAT aktiv ist:
- Öffnen Sie die Benutzeroberfläche Ihrer FRITZ!Box im Browser und navigieren Sie zum Menüpunkt Internet / Online-Monitor. Notieren Sie sich die dort angegebene IPv4-Adresse.
- Öffnen Sie in einem separaten Tab eine beliebige Website zur Anzeige der eigenen IP (etwa wieistmeineip.de).
- Vergleichen Sie beide Werte: Stimmt die im FRITZ!Box-Menü angezeigte IPv4-Adresse exakt mit der im Browser angezeigten überein, verfügt der Anschluss über eine öffentliche Adresse. Weichen die beiden Nummern voneinander ab oder beginnt die Router-Adresse typischerweise mit
10.x.x.xbzw.100.64.x.xbis100.127.x.x, liegt Ihr Anschluss hinter einem CGNAT.
Hinweis: Achten Sie darauf, ob vor der FRITZ!Box noch ein separates A1-Modem geschaltet ist. Ist dieses nicht im reinen Überbrückungsmodus (Bridge-Mode), kann auch ein gewöhnliches „doppeltes NAT“ im eigenen Haus vorliegen.
Eine dynamische öffentliche IPv4 reicht für den Fernzugriff völlig aus. Dienste wie MyFRITZ! oder DynDNS gleichen wechselnde Adressen im Hintergrund zuverlässig ab; ein teurer statischer Anschluss ist für den privaten Gebrauch in der Regel nicht erforderlich.
Bei bestätigtem CGNAT gibt es drei echte Wege zum Heimnetz
Zeigt der Adressvergleich ein vorgeschaltetes NAT, helfen keine Router-Tricks mehr. Für einen zuverlässigen Zugriff auf NAS, Kameras oder Heimserver bleiben drei praxisnahe Optionen:
Umstellung auf eine öffentliche IP bei A1
A1 vergibt auf Mobilfunk- und Hybridanschlüssen standardmäßig private IP-Adressen, ermöglicht bei vielen Tarifen jedoch die Umstellung auf eine dynamische öffentliche IP-Adresse über das Service-Team oder das Kundenportal. Für spezifische Geschäftsanwendungen bietet A1 zudem statische Adressoptionen an. Wer seine FRITZ!Box als alleinige Schaltzentrale ohne Zusatzsoftware nutzen will, sollte diesen Schritt zuerst prüfen.
Heim-VPN über IPv6
Verfügt Ihr A1-Anschluss über eine vollwertige, öffentlich erreichbare IPv6-Adresse, kann eine moderne FRITZ!Box WireGuard-Verbindungen direkt darüber annehmen. Der Haken: Das Netz, aus dem Sie von unterwegs zugreifen (beispielsweise das WLAN eines Hotels oder ein ausländisches Mobilfunknetz), muss ebenfalls zwingend IPv6 unterstützen. Fehlt dieser Pfad unterwegs, bleibt der Tunnel stumm.
Ausgehendes Overlay-Netzwerk (z. B. Tailscale)
Ist eine öffentliche IP-Adresse tariflich nicht möglich, umgehen moderne Overlay-Netzwerke die Hürde elegant. Werkzeuge wie Tailscale bauen von den beteiligten Geräten aus eine verschlüsselte Verbindung nach außen zu einem Vermittlungsdienst auf. Da beide Seiten die Verbindung aktiv initiieren, durchdringen sie CGNAT und strenge Firewalls meist automatisch. Um Geräte zu erreichen, auf denen sich keine App installieren lässt (wie Netzwerkkameras oder ältere Drucker), kann ein kleiner, dauerhaft laufender Rechner im Heimnetz als sogenannter Subnetz-Router eingerichtet werden.
Wenn nur sicheres Surfen gemeint ist, ist die FRITZ!Box das falsche Projekt
An diesem Punkt lohnt sich eine ehrliche Bestandsaufnahme des eigentlichen Vorhabens. Viele Nutzer richten ein FRITZ!Box-VPN gar nicht ein, um auf private Daten oder Smart-Home-Geräte zuzugreifen. Ihr einziges Ziel ist es, den eigenen Datenverkehr abzusichern, wenn sie unterwegs im ungeschützten Hotel-WLAN oder im Café arbeiten.
Ist das der Fall, ist der Aufbau eines eigenen Heim-VPNs ein unnötig mühsamer Umweg. Die Verbindung belastet die Upload-Geschwindigkeit des heimischen Internetanschlusses, fällt bei Router-Neustarts aus und verlangt ständige administrative Aufmerksamkeit.
Für reinen Schutz unterwegs empfiehlt sich stattdessen der Griff zu einer spezialisierten Lösung wie OnlydogVPN↗. Das System erspart jegliche Auseinandersetzung mit Routereinstellungen, IP-Zuweisungen oder Provider-Rückfragen. Über eine intuitive Ein-Klick-Verbindung verschlüsselt es den gesamten Datenverkehr in fremden Netzwerken zuverlässig und steht mit maßgeschneiderten Apps für iPhone, Android, macOS und Windows bereit.
Hier gilt es, eine saubere Grenze zu ziehen: Der Dienst stellt keinen Zugriff auf heimische Drucker, NAS-Laufwerke oder die FRITZ!Box her. Wer jedoch ausschließlich unbeschwert und geschützt im öffentlichen WLAN surfen will, findet darin die deutlich bequemere und robustere Alternative zum heimischen Server-Bastelprojekt.
Notizen für den Test von außen
Wenn das Ziel der echte Heimzugriff bleibt und Sie die Voraussetzungen geschaffen haben, führen Sie den abschließenden Test systematisch durch:
- Softwarestand prüfen: Bringen Sie das FRITZ!OS auf den neuesten Stand und richten Sie die WireGuard-Verbindung gemäß der offiziellen FRITZ!-Dokumentation neu ein.
- Adresse prüfen: Stellen Sie sicher, dass die MyFRITZ!-Adresse des Routers auflösbar ist.
- WLAN trennen: Deaktivieren Sie das WLAN am Smartphone komplett, um den Verbindungsaufbau zwingend über das Mobilfunknetz zu erzwingen. Ein VPN-Test innerhalb des eigenen Netzwerks liefert kein realistisches Ergebnis.
- Zieladresse ansteuern: Öffnen Sie nach Aktivierung des Tunnels gezielt die lokale IP-Adresse eines Heimgeräts (etwa
192.168.178.1). Erst wenn interne Dienste fehlerfrei laden, empfiehlt es sich, optional den gesamten Internetverkehr über den Tunnel zu leiten.
Sollte es dennoch haken, lässt sich der Support gezielt ansprechen: Weist der Router trotz gegenteiliger Zusage keine öffentliche IP auf, ist A1 der richtige Ansprechpartner. Ist die Erreichbarkeit nachweisbar gegeben, aber der Tunnel verweigert den Dienst, hilft der Support von FRITZ! oder die Dokumentation des gewählten Overlay-Anbieters weiter. CGNAT ist kein unlösbarer Fehler – man muss lediglich wissen, auf welcher Seite der Leitung die Tür verschlossen ist.
Häufige Fragen
Wie erkenne ich, ob mein A1-Anschluss hinter CGNAT liegt?
Vergleichen Sie die IPv4-Adresse im FRITZ!Box-Menü „Internet / Online-Monitor“ mit der Adresse, die eine öffentliche IP-Prüfseite anzeigt. Weichen die Werte ab oder liegt die Router-Adresse in privaten Bereichen wie 10.x.x.x oder 100.64.x.x bis 100.127.x.x, spricht das für CGNAT; ein vorgeschaltetes Modem kann alternativ auch doppeltes NAT verursachen.
Warum helfen Portfreigaben bei CGNAT nicht?
Weil die eingehende Verbindung schon im Netz des Providers an einer gemeinsam genutzten öffentlichen Adresse endet. Eine Freigabe in der FRITZ!Box öffnet nur den eigenen Router, nicht die vorgeschaltete NAT-Stufe des Providers.
Welche Wege bleiben bei bestätigtem CGNAT für den Heimzugriff?
Der Artikel nennt drei Ansätze: eine öffentliche IP bei A1, einen direkt erreichbaren IPv6-Pfad oder ein ausgehend aufgebautes Overlay-Netzwerk wie Tailscale, gegebenenfalls mit Subnetz-Router für Geräte ohne eigene App.
Wann ist statt eines Heim-VPNs ein normales Consumer-VPN sinnvoll?
Wenn Sie gar nicht auf Heimgeräte zugreifen wollen, sondern nur unterwegs in Hotel- oder Café-WLANs den ausgehenden Datenverkehr schützen möchten. Für NAS- oder FRITZ!Box-Fernzugriff ersetzt ein Consumer-VPN den Heimserver nicht.