Der WireGuard-Tunnel ist penibel konfiguriert, der UDP-Port im Router eingetragen, die Schlüssel stimmen überein. Doch sobald du das Smartphone vom heimischen WLAN trennst und von unterwegs versuchst, deine heimische FRITZ!Box oder das NAS zu erreichen, bleibt die Verbindung stumm. Kein Byte fließt durch den Tunnel.
Der erste Impuls in dieser Situation ist fast immer derselbe: Man vermutet einen Fehler in der Konfigurationsdatei. Man experimentiert mit Keepalive-Intervallen, schraubt an MTU-Werten oder verdächtigt die Router-Firewall.
Wer einen 5G-basierten Festnetzersatz wie O2 Home 5G nutzt, sucht damit jedoch an der falschen Stelle. Bevor du auch nur eine weitere Zeile Konfiguration anfasst, musst du eine fundamentale Netzwerkfrage beantworten: Soll dein Gerät von zu Hause lediglich nach draußen funken – oder soll dein Zuhause von außen erreichbar sein?
Kurzfassung und Einordnung
Braucht WireGuard über O2 Home 5G eine öffentliche IPv4?
Nur für den klassischen eingehenden Serverbetrieb. Ein Gerät, das als VPN-Client nach außen verbindet, funktioniert auch hinter CGNAT. Soll das Heimnetz von außen erreichbar sein, blockiert CGNAT die normale Portweiterleitung; laut Artikel steht die O2-Option mit netpublic zudem im Konflikt mit 5G Plus.
Was aus dem Artikel wichtig bleibt
- Ausgehender Client: Keine öffentliche IPv4 und keine Portfreigabe nötig.
- Eingehender Heimserver: Öffentliche IPv4, netpublic und laut Artikel das Abschalten von 5G Plus sind der klassische Weg.
- Alternative: Wer 5G Plus behalten möchte, kann ein Overlay-Netz wie Tailscale verwenden, das mit ausgehenden Verbindungen und NAT-Traversal arbeitet.
Im Artikel herangezogene Quellen: WireGuard Quick Start, O2: Öffentliche IPv4-Adresse, O2: 5G Plus, Tailscale: Firewall ports, OnlyDogsVPN.
In welche Richtung läuft dein WireGuard-Tunnel?
Bevor du Tarifoptionen buchst oder Einstellungen änderst, musst du die Richtung des Datenstroms bestimmen:
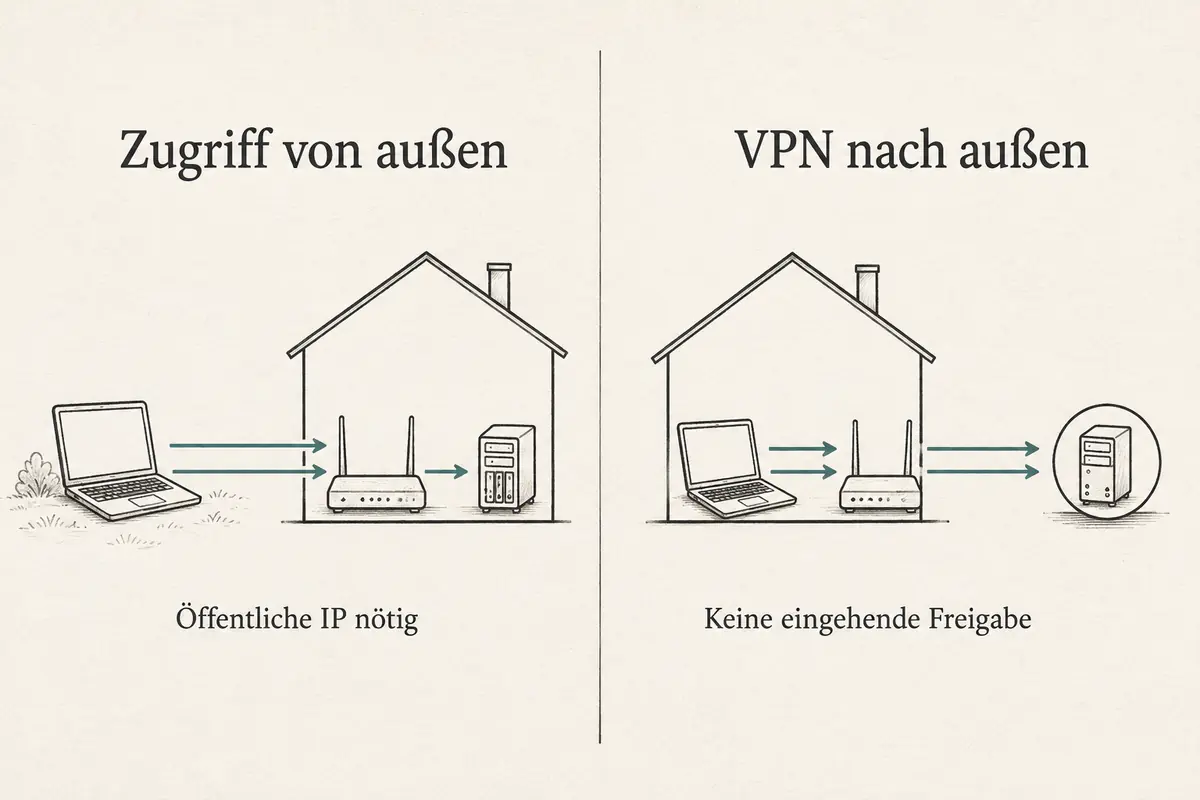
- Der ausgehende Fall (Client-Modus): Dein Laptop, dein Handy oder dein 5G-Router verbindet sich aktiv mit einem externen VPN-Server im Internet, um den Datenverkehr zu verschlüsseln oder die IP zu wechseln.
- Der eingehende Fall (Server-Modus): Dein Heimrouter (etwa eine FRITZ!Box) oder ein Server im heimischen LAN fungiert als Endpunkt. Du möchtest von unterwegs sicher auf deine Dateien, Smart-Home-Zentralen oder den heimischen Drucker zugreifen.
Der entscheidende Unterschied: Für den ausgehenden Weg ist es völlig egal, welche Adresse dein O2-Router vom Netzbetreiber zugewiesen bekommt. Das schlanke WireGuard-Protokoll beherrscht den Verbindungsaufbau aus privaten Netzen heraus nativ. Über Mechanismen wie PersistentKeepalive halten die Geräte die Verbindung nach außen offen, selbst wenn Firewalls oder Adressübersetzungen dazwischenliegen (WireGuard: NAT and Firewall Traversal Persistence).
Wenn du also lediglich geschützt im Netz surfen möchtest, kannst du die Portweiterleitungen vergessen. Erst wenn dein Heimnetz selbst Anrufe aus dem weltweiten Internet annehmen soll, prallst du bei O2 Home 5G auf eine harte Hürde.
O2 Home 5G und CGNAT: Warum die normale Portfreigabe verpufft
Mobilfunknetze sind traditionell anders aufgebaut als klassische DSL- oder Glasfaseranschlüsse. Weil weltweite IPv4-Adressen knapp sind, setzt O2 standardmäßig auf sogenanntes Carrier-Grade NAT (CGNAT) (O₂ Community: Öffentliche IPv4-Adresse – was solltest du beachten?).
Das bedeutet im Klartext: Dein HomeSpot oder deine 5G-FRITZ!Box erhält keine eigene, aus dem Internet ansprechbare öffentliche IP-Adresse. Stattdessen teilt sich dein Anschluss eine öffentliche IP mit hunderten anderen Mobilfunkkunden.
Für den Betrieb eines eingehenden WireGuard-Servers entsteht damit ein unlösbares Problem:
- Du richtest in deinem Router brav eine Portfreigabe ein.
- Das Datenpaket aus dem Internet erreicht jedoch gar nicht erst deinen Router.
- Es scheitert bereits an der vorgeschalteten Adressübersetzung von O2, weil das Netz nicht weiß, an welchen der vielen Kunden hinter dieser Sammel-IP das Paket geleitet werden soll.
Um dieses Problem zu lösen, bietet O2 für Mobilfunkanschlüsse die kostenpflichtige Freischaltung einer öffentlichen IPv4-Adresse an. Nach der Freischaltung durch den Kundenservice muss im Router der spezielle Zugangspunkt (APN) netpublic hinterlegt werden. Wichtig dabei: O2 vergibt hierbei eine dynamische öffentliche IPv4 – die Adresse ändert sich also regelmäßig, weshalb du für den dauerhaften Zugriff weiterhin einen DynDNS-Dienst benötigst.
Der Zielkonflikt 2026: netpublic schließt 5G Plus aus
Genau an dieser Stelle wartet die eigentliche technische Falle, die viele Nutzer zur Verzweiflung treibt.
Wer 2026 einen modernen 5G-Router nutzt, hat oft die Option 5G Plus aktiviert – das echte Standalone-5G (5G SA), bei dem die Mobilfunkverbindung vollständig ohne das ältere LTE-Kernnetz auskommt (O₂ Community: Fragen und Antworten rund um 5G Plus (5G SA) bei O₂). O2 positioniert die Standalone-Technik für stabilere Verbindungen und geringere Signallaufzeiten (O₂ Community: 5G Plus – Die neueste Netztechnologie bei O₂).
Doch wie O2-Mitarbeiter im offiziellen Forum mehrfach bestätigt haben, existiert eine technische Inkompatibilität: Der APN netpublic, der für die öffentliche IPv4 zwingend erforderlich ist, funktioniert bei aktivem 5G Plus derzeit nicht (O₂ Community: Öffentliche IPv4-Adresse freischalten).
Das stellt dich vor eine direkte Entweder-oder-Entscheidung:
- Entscheidung A: Du willst einen klassischen WireGuard-Server direkt auf deinem Router betreiben. Dann musst du die öffentliche IPv4 buchen, den APN auf
netpublicumstellen und 5G Plus zwingend deaktivieren, sodass dein Router im älteren Non-Standalone-Betrieb (5G NSA über LTE) funkt. - Entscheidung B: Du möchtest die Vorzüge von 5G Plus (5G SA) nutzen. Dann musst du den APN auf dem Standard belassen – bleibst damit aber hinter dem CGNAT gefangen und kannst keinen herkömmlichen eingehenden Serverport öffnen.
Der Ausweg: Heimzugriff ohne öffentliche IP
Musst du dich damit abfinden, dass du dich zwischen modernem 5G-Empfang und dem Fernzugriff auf dein Heimnetz entscheiden musst? Nicht zwingend. Du musst lediglich die Art und Weise ändern, wie der Tunnel aufgebaut wird.
Wenn du 5G Plus behalten möchtest, kannst du auf sogenannte Overlay-Netzwerke wie Tailscale ausweichen. Tailscale basiert unter der Haube ebenfalls auf der schnellen WireGuard-Verschlüsselung, hebelt das CGNAT-Problem aber geschickt aus (Tailscale Docs: What firewall ports should I open to use Tailscale?).
Das Prinzip:
- Dein Gerät zu Hause und dein Smartphone unterwegs verbinden sich beide aktiv nach außen mit einem Vermittlungsserver.
- Da beide Verbindungen ausgehend aufgebaut werden, spielt das CGNAT von O2 keine Rolle.
- Über intelligente NAT-Traversal-Techniken finden die beiden Geräte zueinander und etablieren einen direkten, verschlüsselten Tunnel.
- Schlägt der direkte Kontakt fehl, laufen die Daten verschlüsselt über Relays (Tailscale Docs: DERP servers).
Damit erreichst du deine heimischen Geräte, ohne O2 monatlich Geld für eine öffentliche IPv4 zu überweisen und ohne auf 5G Plus verzichten zu müssen.
Für normales Surfen: Lass den O2-Anschluss in Ruhe
Häufig entsteht die Diskussion um WireGuard und O2 Home 5G aber aus einem ganz anderen Missverständnis. Viele Anwender möchten gar keinen Heimserver betreiben, sondern wollen schlicht, dass ihr PC oder Laptop im Alltag über eine verschlüsselte Verbindung ins Netz geht.
Trifft das auf dich zu, musst du an deinem O2-Vertrag überhaupt nichts umstellen:
- Du brauchst keine öffentliche IPv4.
- Du musst 5G Plus nicht abschalten.
- Du musst keine Portweiterleitungen am HomeSpot anlegen.
Für diesen simplen ausgehenden Schutz ist das Selbsthosten eines eigenen Servers ohnehin unnötig kompliziert. Hier empfiehlt sich OnlydogVPN↗ als praxistauglicher und wartungsfreier Weg.
Statt dich mit Netzwerk-Topologien, CGNAT-Restriktionen oder WireGuard-Schlüsseln aufzuhalten, installierst du die App einfach direkt auf deinem Rechner, iPhone oder Android-Gerät (Produktseite). Das Tool arbeitet als reiner Client: Es verbindet sich per Fingertipp nach außen, wählt dank automatischer Routenfindung selbstständig den schnellsten Verbindungspfad und blendet störende Tracker aus. Deinen O2-Anschluss lässt du dabei exakt so, wie er ist – mit voller 5G-Plus-Unterstützung.
Notizen an mich selbst
Wer 2026 WireGuard über einen O2-Home-5G-Router nutzen möchte, folgt am besten diesem klaren Leitfaden:
- Du willst nur deinen eigenen Datenverkehr absichern?
Verändere nichts am O2-Anschluss. Nutze eine schlanke Client-App wie OnlydogVPN direkt auf deinen Endgeräten.
- Du willst einen klassischen WireGuard-Server auf dem Router betreiben?
Lass die öffentliche IPv4 für deinen Mobilfunkvertrag freischalten, trage den APN netpublic ein und schalte 5G Plus im O2-Kundenportal aus.
- Du willst 5G Plus behalten und trotzdem von unterwegs ins Heimnetz?
Vergiss klassische Portweiterleitungen und nutze eine NAT-Traversal-Lösung wie Tailscale, die ohne offene Ports und ohne öffentliche IP auskommt.
Die wichtigste Einstellung bei O2 Home 5G ist nicht der MTU-Wert deines Tunnels. Es ist die bewusste Entscheidung, welche Seite deines Netzes überhaupt erreichbar sein muss.
Häufige Fragen
Brauche ich für einen normalen WireGuard-Client über O2 Home 5G eine öffentliche IPv4?
Nein. Wenn dein Gerät die Verbindung selbst nach außen aufbaut, kann der Tunnel auch hinter CGNAT funktionieren.
Warum bringt eine Portfreigabe am Router hinter CGNAT nichts?
Weil eingehende Pakete bereits an der vorgeschalteten Adressübersetzung des Mobilfunkproviders hängen bleiben und den eigenen Router gar nicht erreichen.
Kann ich laut Artikel öffentliche IPv4 und O2 5G Plus gleichzeitig nutzen?
Der Artikel beschreibt genau hier den Zielkonflikt: Der für die öffentliche IPv4 nötige APN netpublic funktioniert bei aktiviertem 5G Plus derzeit nicht.
Wie kann ich 5G Plus behalten und trotzdem auf mein Heimnetz zugreifen?
Eine Overlay-Lösung wie Tailscale kann beide Geräte ausgehend verbinden und NAT-Traversal nutzen, sodass keine klassische Portweiterleitung nötig ist.