Wer von unterwegs auf das heimische Netzwerk zugreifen möchte – sei es auf die Weboberfläche des NAS, den Home Assistant oder private Kameras –, erlebt an einem Glasfaseranschluss nicht selten eine herbe Enttäuschung. Die Portfreigabe in der FRITZ!Box ist fehlerfrei eingetragen, der DynDNS-Dienst meldet ein erfolgreiches Update, und dennoch läuft jeder Verbindungsversuch aus dem Hotel-WLAN oder dem mobilen Netz ins Leere.
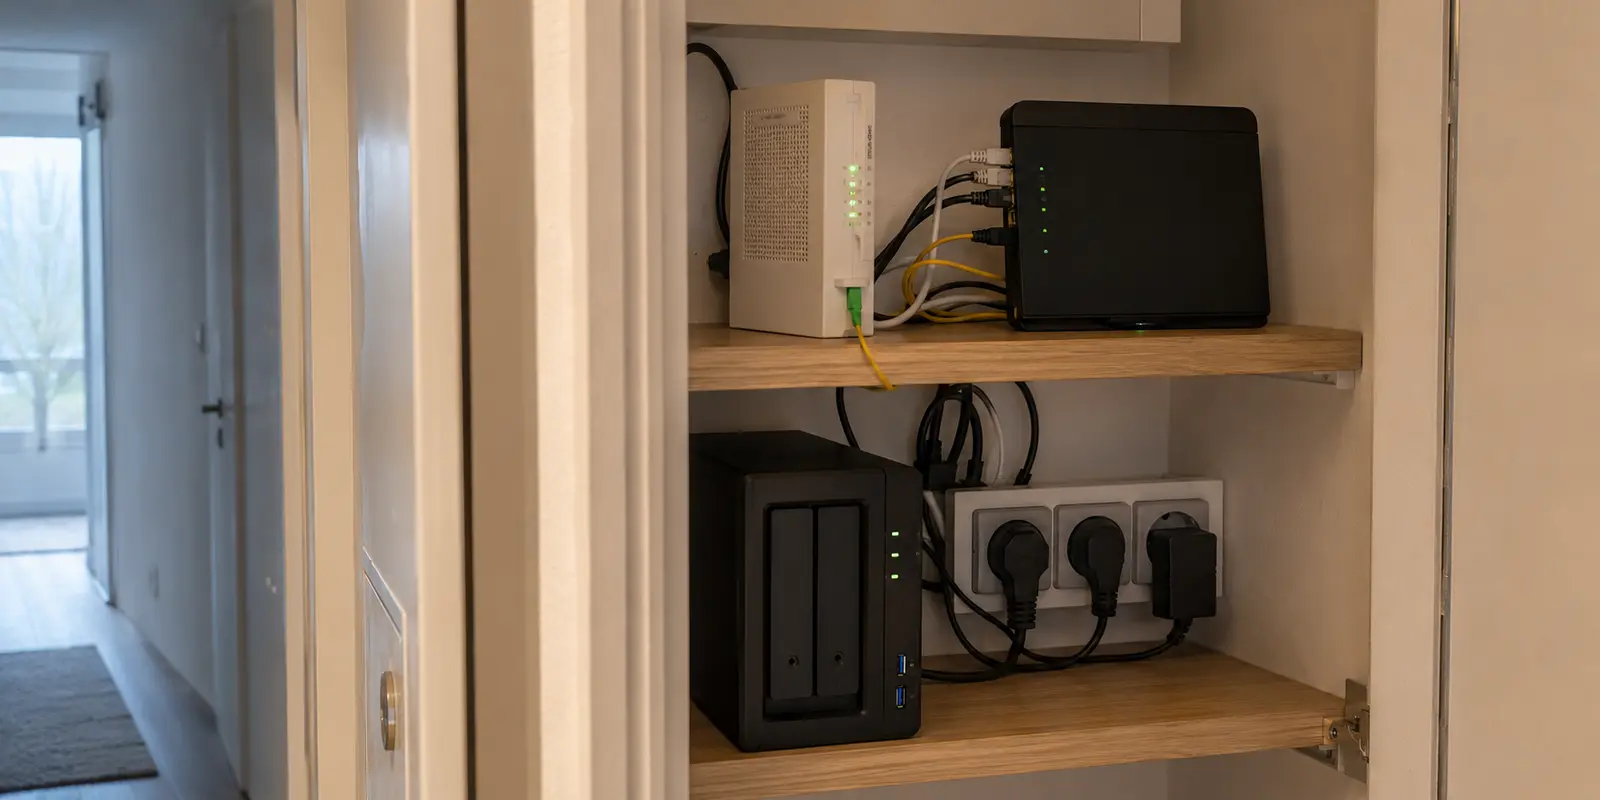
Die naheliegende Vermutung: Das Heimnetz sei komplett von der Außenwelt abgeschnitten. Bei Deutsche Glasfaser endet die klassische IPv4-Verbindung tatsächlich beim Anbieter und erreicht den eigenen Router erst gar nicht. Doch der Anschluss ist keineswegs verriegelt. Wer versteht, wie die Adressierung im Glasfasernetz funktioniert, kann die bestehende Blockade mit den richtigen Werkzeugen gezielt auflösen.
Kurzfassung und Einordnung
Wie gelingt Heimzugriff bei Deutsche Glasfaser, wenn CGNAT klassische IPv4-Portfreigaben blockiert?
CGNAT blockiert den direkten eingehenden IPv4-Pfad, nicht zwangsläufig den gesamten Heimzugriff. Wenn Heim- und Fremdnetz IPv6 können, ist WireGuard zur FRITZ!Box der direkte Weg; fehlt unterwegs IPv6, bietet ein Tailscale-Subnet-Router einen universelleren Pfad über NAT-Traversal und bei Bedarf Relays.
Wichtige Punkte
- Geeignet für: Deutsche-Glasfaser-Nutzer, die NAS, Home Assistant oder andere interne Dienste von unterwegs erreichen möchten.
- Kernaussage: Zuerst WAN-IPv4, globale IPv6 am Heimrouter und IPv6 im entfernten Netz prüfen; danach zwischen direktem WireGuard und Tailscale entscheiden.
- Wichtige Grenze: Ein kommerzieller Reise-VPN baut keinen Tunnel in das eigene Wohnzimmer und ersetzt weder FRITZ!Box-WireGuard noch einen Tailscale-Subnet-Router.
Einordnung für OnlydogVPN
OnlydogVPN ist hier nur für den ausgehenden Schutz des eigenen Geräts in Hotel-, Bahn- oder Flughafen-WLANs relevant. Für den Fernzugriff auf das private Heimnetz ist es laut Artikel nicht das richtige Werkzeug.
Quellen aus diesem Artikel
RFC 6598: Shared Address Space · Tailscale: Subnet Router einrichten · AVM: VPN mit FRITZ!Box
CGNAT schließt die IPv4-Tür, nicht das ganze Haus
Der Grund für das Scheitern klassischer Freigaben liegt in der Adressarchitektur moderner Glasfaseranschlüsse. Laut der aktuellen Leistungsbeschreibung für DGhome-Tarife vergibt Deutsche Glasfaser an Kundenanschlüsse eine private IPv4-Adresse. Da weltweite IPv4-Adressen längst knapp sind, setzt der Provider auf Carrier-Grade NAT (CGNAT): Hunderte Haushalte teilen sich im Rechenzentrum des Anbieters einen gemeinsamen Pool öffentlicher IPv4-Adressen.
Für das normale Surfen im Alltag bleibt dieses Verfahren unsichtbar. Ruft ein Smartphone im heimischen WLAN eine Website auf, startet die Datenverbindung von innen nach außen. Das Provider-Gateway weiß genau, an welches Wohnzimmer die Antwort zurückgesendet werden muss. Versucht man jedoch von außen, eine Verbindung zu einer freigegebenen IPv4-Adresse aufzubauen, gerät das System in eine Sackgasse: Das Carrier-Gateway kann das ankommende Paket keinem einzelnen Kundenanschluss zuordnen. Ein Datenpaket erreicht die eigene FRITZ!Box also niemals – weshalb jede lokale Portfreigabe wirkungslos verpufft.
Gleichzeitig weist Deutsche Glasfaser jedem Anschluss aber ein vollwertiges, öffentlich erreichbares IPv6-Präfix zu. Im IPv6-Bereich gibt es kein CGNAT und keinen Adressmangel. Jedes Gerät im Heimnetz kann theoretisch eine eigene, weltweit gültige Adresse erhalten. Das Problem liegt folglich nicht darin, dass das Heimnetz unerreichbar wäre. Es spricht lediglich eine moderne Sprache, die viele fremde Netze unterwegs noch nicht beherrschen.
Drei Prüfungen entscheiden über den richtigen Pfad
Bevor man Software installiert oder Einstellungen verändert, lohnt sich eine kurze Bestandsaufnahme des Anschlusses. Drei Kontrollpunkte genügen, um den optimalen Zugriffsweg zu bestimmen:
- IPv4-Status am Heimrouter prüfen: Im Online-Monitor der FRITZ!Box lässt sich die anliegende Internetadresse ablesen. Liegt die WAN-IPv4 im privaten Adressraum oder im CGNAT-Bereich (oft beginnend mit
100.64.bis100.127., gemäß RFC 6598), existiert keine direkte öffentliche IPv4. Ein Abgleich mit einer externen IP-Testseite bestätigt dies: Weichen beide Adressen voneinander ab, sind klassische IPv4-Portweiterleitungen technisch ausgeschlossen. - IPv6 zu Hause kontrollieren: Im Routermenü muss eine globale IPv6-Adresse sowie ein zugewiesenes Präfix aktiv sein. Reine Verbindungslokale Adressen (beginnend mit
fe80:) genügen nicht für den globalen Internetzugriff. - IPv6 im entfernten Netz testen: Um festzustellen, ob ein Direktzugang möglich ist, muss das mobile Gerät außerhalb des Heim-WLANs prüfen, ob es echte IPv6-Konnektivität besitzt. Im modernen deutschen Mobilfunk ist dies häufig der Fall; viele Hotel-WLANs, Firmennetzwerke oder Bahn-Hotspots arbeiten dagegen weiterhin als reine IPv4-Netze.
Dienste wie MyFRITZ! oder dynamisches DNS helfen an dieser Stelle nur bedingt. Ein dynamischer Hostname sorgt dafür, dass eine wechselnde Adresse stets auffindbar bleibt. Er erzeugt jedoch keine öffentliche IPv4-Adresse und kann ein reines IPv4-Netz unterwegs nicht auf magische Weise in ein IPv6-Paket übersetzen.
Aus dieser Diagnose ergeben sich zwei Szenarien: Haben sowohl das Heimnetz als auch das Ausweichnetz IPv6, ist die direkte Route offen. Fehlt unterwegs die IPv6-Fähigkeit, wird ein intelligenter Vermittler benötigt.
Direktes WireGuard über IPv6: Der Schnellweg
Befinden sich das Heimnetz und das entfernte Endgerät in einem IPv6-fähigen Netz – etwa bei vielen modernen Mobilfunktarifen –, ist keine zusätzliche Server-Infrastruktur nötig. Die integrierte WireGuard-Funktion von AVM bietet in diesem Fall den schnellsten, saubersten und direktesten Weg.
Die Einrichtung erfolgt direkt über FRITZ!OS: Unter dem Menüpunkt für VPN-Verbindungen wird ein neues WireGuard-Profil für das entsprechende Smartphone oder Notebook erstellt und per QR-Code oder Konfigurationsdatei in die offizielle WireGuard-App importiert. Der Router öffnet über seine Firewall präzise den benötigten UDP-Port für den VPN-Handshake auf seiner öffentlichen IPv6-Adresse.
Wichtiger Grundsatz: Öffentliche IPv6-Adressen bedeuten nicht, dass Heimgeräte ungeschützt im Netz stehen müssen. Die Router-Firewall blockiert weiterhin alle unerwünschten Anfragen von außen. Es empfiehlt sich dringend, niemals sensible Weboberflächen von NAS-Systemen oder Kameras direkt per Portfreigabe ins Netz zu stellen, sondern ausschließlich den verschlüsselten VPN-Kanal zu nutzen.
Der Vorteil dieser Methode liegt auf der Hand: Die Daten fließen auf direktem Weg ohne Umwege über externe Server. Sie stößt jedoch an eine harte Grenze, sobald man in einem reinen IPv4-Netz strandet – etwa im Konferenz-WLAN oder im Hotel. Ein reiner IPv4-Client kann die IPv6-Adresse der FRITZ!Box technisch nicht ansprechen; der Verbindungsaufbau scheitert lautlos.
Universeller Zugriff aus jedem Netz: Tailscale gewinnt
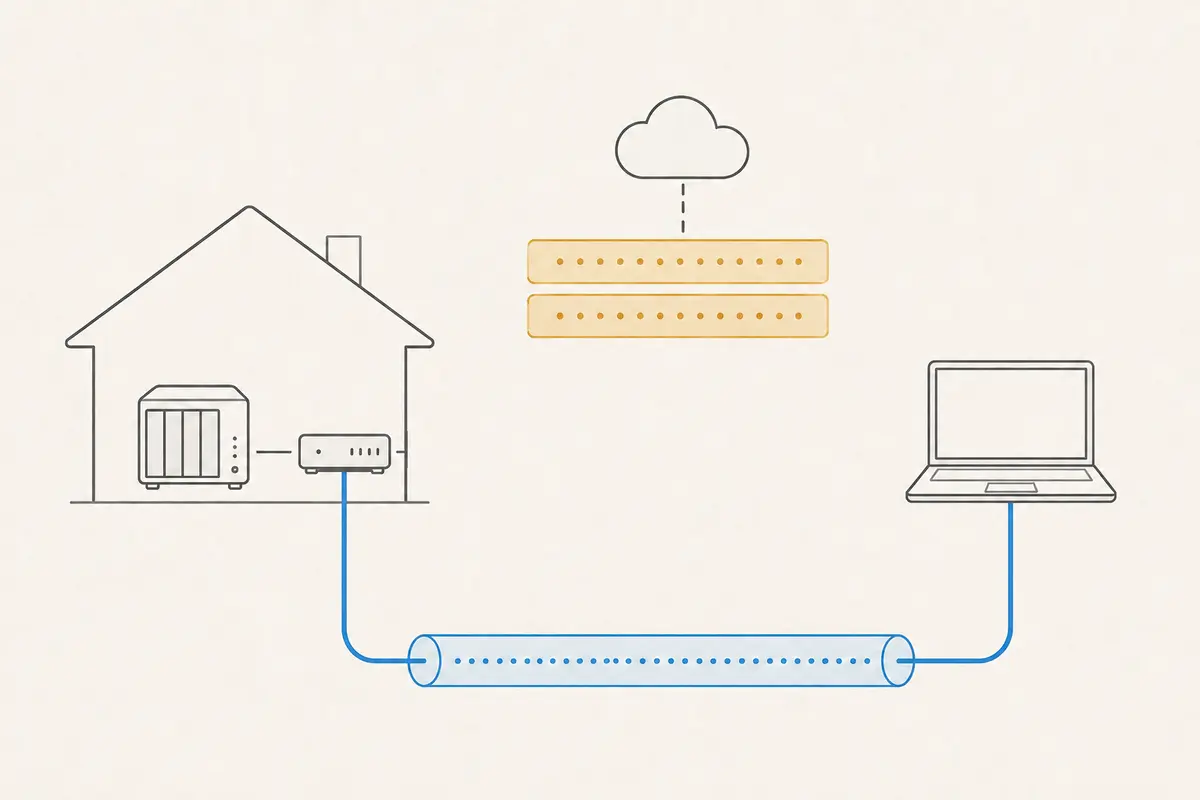
Muss der Zugriff garantiert aus jedem beliebigen Netzwerk funktionieren, ohne dass man die dortigen Bedingungen beeinflussen kann, gewinnt Tailscale.
Tailscale versucht nicht, CGNAT über riskante Freigaben aufzubohren. Stattdessen nutzt es einen eleganten Architekturwechsel: Alle Verbindungen werden von innen nach außen aufgebaut. Für die Umsetzung genügt ein kleiner, sparsamer Rechner im Heimnetz – etwa ein Raspberry Pi, ein Mini-PC oder ein ohnehin durchlaufendes NAS.
Die Inbetriebnahme folgt einem klaren Ablauf:
- Subnet-Router installieren: Tailscale wird auf dem dauerhaft aktiven Heimgerät eingerichtet und mit dem Befehl gestartet, das lokale Subnetz (beispielsweise
192.168.178.0/24) im eigenen Tailscale-Netzwerk anzukündigen. - Route freigeben: Im Web-Dashboard des Dienstes wird die angekündigte Subnetz-Route einmalig per Mausklick autorisiert.
- Client verbinden: Auf dem Reise-Notebook oder Smartphone wird die entsprechende Client-App installiert und aktiviert.
- Geräte aufrufen: Lokale Dienste wie Home Assistant oder Netzlaufwerke lassen sich nun von unterwegs exakt unter ihren normalen, internen IP-Adressen ansprechen.
Der entscheidende Vorteil im Deutsche-Glasfaser-Umfeld: Tailscale meistert NAT-Traversal eigenständig. Können zwei Geräte keine direkte Punkt-zu-Punkt-Verbindung aushandeln – typisch beim Aufeinandertreffen von IPv4-only unterwegs und CGNAT zu Hause –, greift das System automatisch auf seine dual-stack-fähigen DERP-Relay-Server zurück. Ein IPv4-Paket aus dem Hotel wird verschlüsselt an ein Relay übergeben und von dort über IPv6 oder einen ausgehenden Tunnel an das Heimgerät weitergeleitet.
Ein eigener virtualisierter Server (VPS) mit individuellem WireGuard-Routing könnte dasselbe Problem lösen, erfordert aber laufende Betriebskosten, Linux-Wartung, Sicherheitsupdates und manuelle Firewall-Pflege. Für den privaten Einsatz ist der Subnet-Router von Tailscale deshalb die mit Abstand pragmatischste und stabilste Lösung. Zwar können Verbindungen über Relais-Server bei sehr großen Dateiübertragungen etwas Bandbreite einbüßen, für den zuverlässigen Fernzugriff auf Smart Home und Verwaltungsoberflächen ist dieser Kompromiss jedoch unschlagbar.
Heimzugriff und Reise-VPN: Die richtige Wahl treffen
An diesem Punkt entsteht in der Praxis häufig ein Missverständnis: Viele Anwender greifen bei Verbindungsproblemen reflexartig zu kommerziellen VPN-Apps, in der Hoffnung, damit ihr Heimnetzwerk freizuschalten. Hier muss eine klare Grenze gezogen werden.
Dienste wie OnlydogVPN↗ erfüllen eine grundlegend andere Funktion. Sie schützen den ausgehenden Datenverkehr einzelner Geräte in fremden Netzen. Wenn Sie in einem offenen Hotel-WLAN, am Flughafen oder im Zug surfen, schirmt die Software Ihre Sitzungen ab und wählt bei Verbindungsabbrüchen automatisch robuste Ersatzrouten. Sie baut jedoch keinen Tunnel in Ihr privates Wohnzimmer auf und ersetzt weder die FRITZ!Box-Freigabe noch den Tailscale-Subnet-Router.
| Anwendungsfall | Empfohlene Lösung | Warum diese Wahl? | | Direkter Zugriff (Heim & Unterwegs mit IPv6) | FRITZ!Box WireGuard | Kürzeste Latenz, maximale Geschwindigkeit, keine Drittanbieter. | | Universeller Heimzugriff (aus beliebigen Netzen) | Tailscale (Subnet-Router) | Überbrückt IPv4-only und CGNAT zuverlässig via DERP-Relay. | | Schutz des eigenen Surfverkehrs unterwegs | OnlydogVPN | Verschlüsselt fremde WLANs und stabilisiert wechselnde Verbindungen. |
Fazit und Praxistest
Wer einen Deutsche-Glasfaser-Anschluss nutzt, muss sich nicht mit der CGNAT-Blockade abfinden. Die Lösung hängt allein von Ihren Anforderungen ab:
Wenn Sie Ihre Zielumgebungen kennen und dort gesichert IPv6 verfügbar ist – etwa beim mobilen Arbeiten über das Smartphone –, ist das in FRITZ!OS integrierte WireGuard der direkteste und schnellste Pfad.
Müssen Sie dagegen flexibel bleiben und aus restriktiven Hotel- oder Firmennetzen auf interne Speicher und Steuerungen zugreifen, führt kein Weg an einem Tailscale-Subnet-Router vorbei.
Geht es Ihnen unterwegs dagegen schlicht darum, Ihren Datenverkehr in unsicheren öffentlichen Netzen zu schützen, erfüllt OnlydogVPN diese Aufgabe ohne komplizierte Netzwerkkonfiguration. Wer Heimnetztunnel und Reiseverschlüsselung sauber trennt, erspart sich zeitraubende Fehlersuchen und erhält ein Setup, das in jeder Umgebung reibungslos funktioniert.
Häufige Fragen
Warum funktioniert eine IPv4-Portfreigabe bei CGNAT trotz korrekter FRITZ!Box-Einstellung nicht?
Weil die öffentliche IPv4-Adresse beim Provider-Gateway endet und von vielen Anschlüssen geteilt wird. Ein eingehendes Paket kann dadurch nicht direkt Ihrem einzelnen Router zugeordnet werden.
Macht eine öffentliche IPv6-Adresse meine Heimgeräte automatisch ungeschützt?
Nein. Die Router-Firewall blockiert weiterhin unerwünschte Anfragen. Der Artikel empfiehlt, sensible Dienste nicht direkt freizugeben, sondern ausschließlich über einen verschlüsselten VPN-Zugang zu erreichen.
Wann ist WireGuard direkt zur FRITZ!Box die beste Lösung?
Wenn zu Hause eine globale IPv6-Adresse beziehungsweise ein Präfix vorhanden ist und auch das entfernte Netz echte IPv6-Konnektivität bietet. Dann kann der Tunnel ohne zusätzlichen Relay-Server direkt aufgebaut werden.
Wann ist ein Tailscale-Subnet-Router sinnvoller?
Wenn der Zugriff aus beliebigen Netzen funktionieren muss, insbesondere aus IPv4-only-Hotel-, Firmen- oder Hotspot-Netzen. Tailscale kann NAT-Traversal versuchen und bei Bedarf über DERP-Relays vermitteln.
Ein paar Links, die ich damals gelesen habe
- Deutsche Glasfaser: Leistungsbeschreibung DGhome-Produkte, Abschnitt IP-Adressen (deutsche-glasfaser.de)
- AVM Wissensdatenbank: Über WireGuard auf die FRITZ!Box zugreifen (avm.de)
- AVM Wissensdatenbank: MyFRITZ!-Internetzugriff und IPv6-Einstellungen (avm.de)
- IETF RFC 6598: IANA-Reserved IPv4 Prefix for Shared Address Space (rfc-editor.org)
- Tailscale Dokumentation: Subnet routers (tailscale.com/kb/1019/subnets)
- Tailscale Dokumentation: How NAT traversal works & DERP servers (tailscale.com)
- OnlydogVPN: Offizielle Produktinformationen (OnlydogVPN.com)
- YouTube Help: países, viajes y ubicación de las suscripciones Premium. (support.google.com)