Der Fernzugriff auf das heimische Netzwerk will einfach nicht klappen. Das NAS steht bereit, die WireGuard-Konfiguration ist fehlerfrei eingetragen, und im Router sind die Ports freigegeben. Doch sobald man das Smartphone vom heimischen WLAN trennt und über das mobile Internet zugreifen will, läuft die Verbindung ins Leere. Nach ein paar Klicks in den Router-Statusseiten fällt der Verdacht schnell auf das berüchtigte Kürzel CGNAT.
Die scheinbar naheliegende Schlussfolgerung vieler Nutzer lautet dann: „Mein Heim-VPN funktioniert wegen CGNAT nicht – also brauche ich wohl eine fixe IP-Adresse von Sunrise.“
Genau hier beginnt jedoch ein teurer und zeitraubender Denkfehler. Für einen funktionierenden Heim-VPN ist es völlig nebensächlich, ob die IP-Adresse unveränderlich ist. Entscheidend ist einzig und allein, ob der heimische Anschluss von außen überhaupt direkt adressierbar ist.
Wer bei Sunrise vor diesem Problem steht, muss nicht nach statischen Adressen suchen, sondern eine fundamentale Unterscheidung treffen: Läuft das heimische Internet über Festnetz oder über Mobilfunk?
Kurzfassung und Einordnung
Braucht ein Heim-VPN bei Sunrise wirklich eine fixe IP-Adresse?
Nein. Entscheidend ist, ob der Anschluss von außen öffentlich erreichbar ist. Eine dynamische öffentliche IPv4 lässt sich mit DDNS nutzen; bei privatem 4G/5G hinter CGNAT muss der Verbindungsaufbau dagegen über ein ausgehend aufgebautes Overlay wie Tailscale umgedreht werden.
Die wichtigsten Punkte
- Technischer Kern: CGNAT verhindert eingehende Verbindungen, weil viele Kunden dieselbe öffentliche IPv4 teilen; eine statische Adresse ist nicht dasselbe wie öffentliche Erreichbarkeit.
- Sunrise-Weiche: Am Festnetz kann eine öffentliche IPv4 die klassische Portweiterleitung ermöglichen, während privates 4G/5G eine andere Architektur verlangt.
- Produkt-Fit: OnlydogVPN ist laut Beitrag keine Lösung für den Zugriff auf NAS oder Smart Home; es passt nur, wenn das eigentliche Ziel unterwegs der Schutz des eigenen Endgeräts in fremden Netzen ist.
Geeignet für: Sunrise-Nutzer, deren WireGuard-, NAS- oder Heimzugriff von außen scheitert und die zwischen Festnetz und 4G/5G-Home-Internet unterscheiden müssen.
Grenzen: Eine Provider-Umstellung installiert keinen VPN-Server. Für 5G-CGNAT braucht es weiterhin ein Overlay oder eine andere ausgehend aufgebaute Lösung.
Quellen im Beitrag: Tailscale · OnlyDogsVPN
Die erste Frage ist nicht „fixe IP oder nicht?“
Im Netzwerkalltag werden zwei Begriffe regelmäßig miteinander verwechselt: die feste (statische) IP und die öffentlich erreichbare IP.
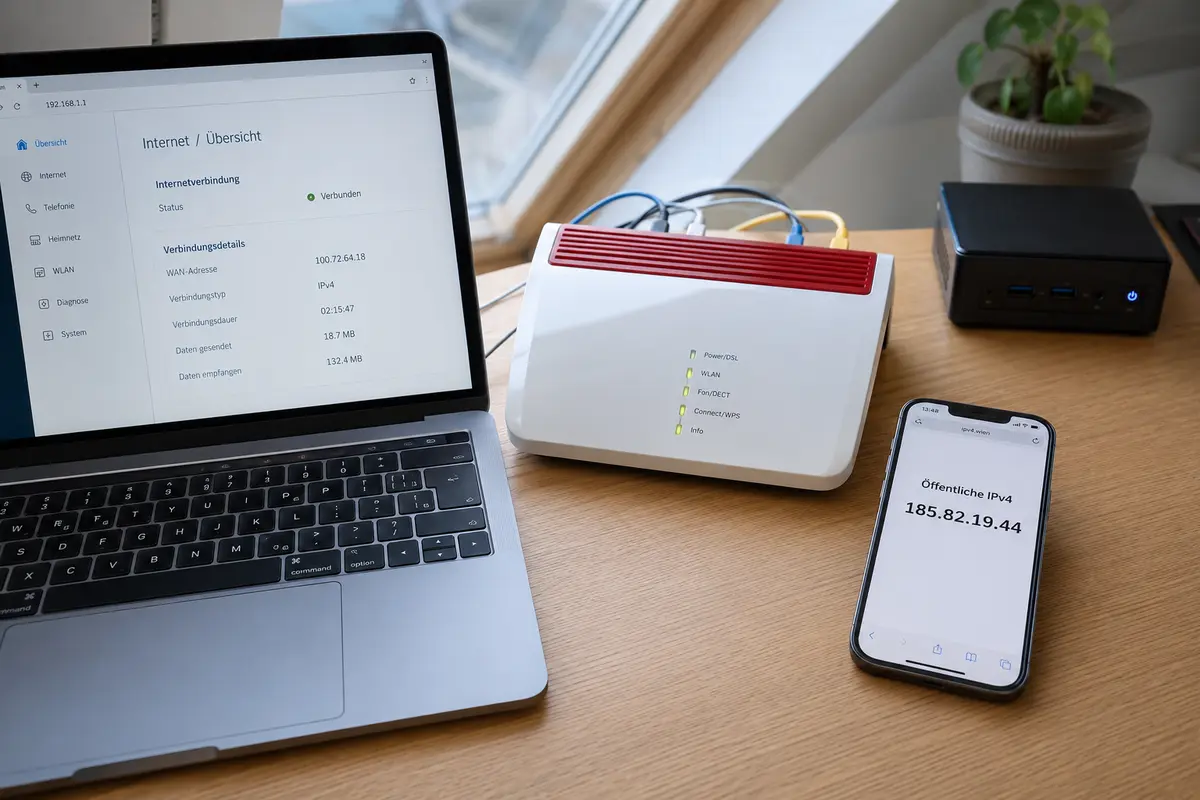
Bei Carrier-Grade NAT (CGNAT) teilt der Provider eine einzige öffentliche IPv4-Adresse unter dutzenden oder hunderten Kundenanschlüssen auf. Der eigene Router erhält vom Anbieter lediglich eine interne IP-Adresse aus einem geteilten Adressbereich.
Wenn nun ein Gerät von unterwegs versucht, eine Verbindung zu dieser IP aufzubauen, weiß das Netz des Providers nicht, zu welchem der vielen Haushalte die Anfrage weitergeleitet werden soll. Eingehende Portweiterleitungen am heimischen Router bleiben wirkungslos, weil die Datenpakete die eigene Haustür gar nicht erst erreichen.
Für einen Heim-VPN braucht es jedoch keineswegs eine unveränderliche Adresse. Die Gleichung ist simpel:
- Öffentlich erreichbar + dynamisch: Die IP ändert sich zwar gelegentlich, ist aber direkt aus dem Internet ansprechbar. Wechselnde Adressen gleicht ein gewöhnlicher Dynamic-DNS-Dienst (DDNS) mühelos und meist kostenlos aus (Sunrise Community: How can I request for a public static IPv4 address?).
- Geteilt hinter CGNAT: Unabhängig davon, wie oft die Adresse wechselt, scheitert jeder klassische Verbindungsaufbau von außen an der zentralen Verteilstelle des Providers.
Eine teure fixe IP-Adresse ist für einen privaten Heim-VPN fast immer überdimensioniert. Das eigentliche Ziel lautet schlicht: eine uneingeschränkt erreichbare Adresse zu erhalten.
Bei Sunrise entscheidet der Anschlusstyp: Festnetz oder 4G/5G?
Sobald feststeht, dass CGNAT die direkte Erreichbarkeit blockiert, teilt sich der Lösungsweg bei Sunrise in zwei völlig unterschiedliche Pfade. Ausschlaggebend ist das Übertragungsmedium:
1. Festnetz (Kabel/HFC, Glasfaser oder DSL)
Nutzt du einen kabelgebundenen Anschluss mit einer Sunrise Connect Box, besteht berechtigte Hoffnung auf einen einfachen Weg. Aktuelle Supportfälle belegen, dass der Kundenservice von Sunrise Festnetzanschlüsse auf Anfrage unkompliziert auf eine vollwertige, öffentlich erreichbare IPv4-Adresse umstellt.
Sobald diese Umstellung erfolgt ist, entfällt das CGNAT. Der Bridge Mode lässt sich aktivieren, und reguläre Portweiterleitungen für WireGuard, OpenVPN oder das NAS greifen auf Anhieb (Sunrise Community: Switch to IPv4 + Bridge Mode + NO CGNAT).
2. Privater Mobilfunk (4G/5G Home Internet)
Steht auf dem Fensterbrett dagegen ein mobiler 5G-Router für das Heim-Internet, greift die Festnetz-Lösung nicht. Sunrise bestätigt offiziell, dass CGNAT auf privaten Mobilfunk- und 5G-Tarifen aus netztechnischen Gründen nicht deaktiviert werden kann (Sunrise Community: Demande d'activation IP Publique IPv4 – NAT Strict). Öffentliche, feste IPv4-Adressen sind hier ausschließlich teureren Geschäftskundentarifen vorbehalten.
Daraus ergibt sich eine klare Handlungsregel:
- Am Festnetz: Die Erreichbarkeit reparieren lassen.
- Am 5G-Anschluss: Die Verbindungsarchitektur grundlegend ändern.
Festnetz: Öffentliche IPv4 anfordern, dann erst debuggen
Wer einen Festnetzanschluss besitzt, sollte keine weitere Minute mit Firewall-Skripten, Router-Neustarts oder alternativen Ports verschwenden. Solange der Anschluss hinter CGNAT oder einer reinen DS-Lite-Konfiguration liegt, kann der Router eingehende IPv4-Pakete schlichtweg nicht empfangen (Sunrise Community: Connect Box 1–3 – Port forwarding).
Die pragmatische Vorgehensweise:
- Status prüfen: In der Weboberfläche der Connect Box kontrollieren, welche WAN-IP zugewiesen ist. Weicht diese grundlegend von der öffentlich sichtbaren IP-Adresse (ermittelt über Webseiten wie whatismyip.com) ab, blockiert CGNAT.
- Sunrise-Support kontaktieren: Den Kundendienst bitten, den Anschluss auf eine reguläre IPv4-Adresse umzustellen (oft reicht der Hinweis, dass Portweiterleitungen für den Fernzugriff benötigt werden).
- Portfreigabe einrichten: Erst wenn die Connect Box eine echte öffentliche IPv4 bezieht, die gewünschten Ports für den internen VPN-Server öffnen.
- DDNS aktivieren: Einen dynamischen DNS-Dienst hinterlegen, damit der Heim-VPN auch nach einem IP-Wechsel unter demselben Hostnamen erreichbar bleibt.
- Gegenprobe im Fremdnetz: Den Verbindungsaufbau zwingend über das Mobilfunknetz des Smartphones testen – niemals aus dem eigenen WLAN heraus.
Wichtig dabei: Die Provider-Umstellung öffnet lediglich die digitale Haustür. Sie installiert keinen VPN-Server. Die eigentliche VPN-Gegenstelle muss weiterhin auf einer FRITZ!Box, einem NAS oder einem Kleinserver wie einem Raspberry Pi im Heimnetz laufen.
5G Home Internet: Ausgehend verbinden statt anklopfen
Läuft das Heimnetz über einen privaten Sunrise-4G- oder 5G-Router, ist das Einrichten klassischer Portfreigaben eine Sackgasse. Da Sunrise die CGNAT-Barriere im Mobilfunknetz nicht aufhebt, muss der Verbindungsaufbau umgedreht werden: Nicht das Smartphone von außen ruft zu Hause an, sondern das Heimnetzwerk meldet sich selbstständig von innen nach außen.
Genau dieses Prinzip nutzen moderne Overlay-Netzwerke wie Tailscale.
Anstatt Ports im Router zu öffnen, installiert man die Software direkt auf den Zielgeräten (etwa dem heimischen PC oder NAS) sowie auf dem Smartphone für unterwegs. Die Geräte bauen eine ausgehende, verschlüsselte Verbindung zu einem Vermittlungsserver auf. Da ausgehender Datenverkehr auch über Mobilfunkanschlüsse mit CGNAT reibungslos funktioniert, finden sich beide Geräte auf halbem Weg (Tailscale Docs: Connection types).
Sollen Geräte erreicht werden, auf denen sich keine eigene App installieren lässt – wie IP-Kameras, Drucker oder das Smart-Home-Gateway –, bietet Tailscale die Funktion des Subnet Routers: Ein einzelner kleiner Rechner im Heimnetz übernimmt dabei die Weiterleitung für das gesamte lokale Adressband (Tailscale Docs: Remotely access devices that can't run Tailscale). Das umgeht das 5G-CGNAT komplett, ohne dass Sunrise irgendetwas am Vertrag ändern muss.
Brauche ich wirklich mein Heimnetz – oder nur einen VPN unterwegs?
Bevor du dich an die Konfiguration machst, lohnt sich eine ehrliche Bestandsaufnahme deines Vorhabens:
- Szenario A: Du willst von unterwegs zwingend auf deine Festplatten, das Smart Home oder lokale Netzwerkfreigaben zugreifen.
Lösung: Am Festnetz die Umstellung auf IPv4 anfordern; am 5G-Anschluss ein Overlay wie Tailscale einrichten.
- Szenario B: Du möchtest unterwegs zwingend mit deiner Schweizer Heim-IP surfen (etwa für ganz spezifische Dienste, die nur an diesem Anschluss laufen).
Lösung: Ebenfalls ein echter Heim-VPN oder Tailscale mit dem Heimrechner als Exit Node.
- Szenario C: Du hast den Heim-VPN nur aufgesetzt, weil du dein Smartphone und dein Notebook in fremden Hotel- oder Café-WLANs verschlüsseln möchtest.
Trifft Szenario C zu, machst du dir das Leben unnötig schwer. Es gibt keinen Grund, die Hardware im heimischen Wohnzimmer mit dem alltäglichen Internetverkehr zu belasten oder sich über CGNAT den Kopf zu zerbrechen, wenn du gar keine Daten von zu Hause brauchst.
Für den reinen Unterwegs-Schutz ist ein eigenständiger Client-Dienst wie OnlydogVPN↗ die deutlich entspanntere Wahl. Die Verbindung wird direkt vom Endgerät nach außen aufgebaut – völlig unabhängig davon, wie dein heimischer Sunrise-Router konfiguriert ist oder ob zu Hause gerade der Strom ausfällt. Die App wählt automatisch eine stabile Route und schützt deine Daten im öffentlichen Netz per Knopfdruck, ohne dass du dich mit Portweiterleitungen, DDNS-Aktualisierungen oder Server-Wartung in den eigenen vier Wänden auseinandersetzen musst.
Wer bei Sunrise Verbindungsprobleme mit dem Heim-VPN lösen will, muss also nicht nach einer fixen IP fragen. Entscheidend ist die Weichenstellung: Am Festnetzanschluss genügt ein Anruf beim Support für eine dynamische öffentliche IPv4. Am 5G-Router führt der Weg an CGNAT vorbei über moderne Overlay-Netze. Und wer unterwegs einfach nur sicher surfen will, lässt das eigene Zuhause am besten ganz aus dem Spiel.
Häufige Fragen
Braucht ein Heim-VPN zwingend eine fixe IP-Adresse?
Nein. Eine dynamische, aber öffentlich erreichbare IPv4 reicht aus, wenn ein DDNS-Dienst Namensauflösung nach einem Adresswechsel übernimmt.
Wie erkenne ich, ob CGNAT den Fernzugriff blockiert?
Vergleiche die WAN-Adresse im Router mit der von außen sichtbaren öffentlichen IP. Weichen sie grundlegend voneinander ab, spricht das für eine vorgeschaltete NAT-Ebene beim Provider.
Was ist bei einem Sunrise-Festnetzanschluss der sinnvollste erste Schritt?
Der Beitrag empfiehlt, zuerst eine öffentlich erreichbare IPv4 beim Support anzufordern und erst danach Portweiterleitungen, Firewall und VPN-Server weiter zu debuggen.
Was ändert sich bei privatem 4G- oder 5G-Home-Internet?
Dort ist der klassische eingehende Verbindungsweg hinter CGNAT eine Sackgasse. Ein Overlay wie Tailscale baut deshalb Verbindungen von innen nach außen auf.
Wann ist ein kommerzieller VPN statt eines Heim-VPN sinnvoll?
Wenn du gar nicht auf Geräte zu Hause zugreifen musst, sondern nur Laptop oder Smartphone in fremden WLANs schützen möchtest, ist ein ausgehender Client-Dienst wesentlich einfacher.