Wer unterwegs auf das heimische Netzwerk zugreifen möchte und stattdessen vor einer endlosen Ladeanzeige oder einem fehlgeschlagenen WireGuard-Handshake landet, landet bei der Fehlersuche schnell beim selben Verdächtigen: Carrier-Grade NAT (CGNAT). Gerade bei Mobilfunk- und 5G-Internettarifen wie jenen von Drei in Österreich teilen sich oft mehrere Anschlüsse dieselbe öffentliche Adresse. Der Schluss scheint naheliegend: Ports lassen sich nicht weiterleiten, der Tunnel scheitert, also muss am Drei-Anschluss geschraubt werden.
Häufig führt dieser Impuls jedoch in eine Sackgasse. Das liegt daran, dass der Satz „Mein Heim-VPN funktioniert über Drei 5G nicht“ zwei völlig unterschiedliche technische Situationen beschreiben kann.
Betrachten wir zwei typische Fälle: Nutzer A hat seinen 5G-Router von Drei im Wohnzimmer stehen. Dahinter laufen ein WireGuard-Server, ein NAS oder eine Hausautomation, die er vom Urlaub aus erreichen will. Nutzer B hingegen hat zu Hause einen klassischen Kabelanschluss, sitzt aber mit dem Firmenlaptop im Zug und nutzt einen mobilen 5G-Router von Drei als Internetzugang. Beide sehen am Ende denselben Verbindungsfehler. Doch während Nutzer A tatsächlich an der Erreichbarkeit seines Drei-Anschlusses arbeiten muss, repariert Nutzer B mit denselben Ratschlägen die völlig falsche Seite.
Bevor Sie also Konfigurationsdateien umschreiben, Schlüssel austauschen oder stundenlang Routermenüs durchforsten, hilft eine einzige, grundlegende Frage: Auf welcher Seite der Verbindung befindet sich der Drei-Anschluss eigentlich?
Kurzzusammenfassung und Einordnung
Wann verhindert CGNAT bei Drei 5G einen Heim-VPN – und wann liegt der Fehler auf der ganz anderen Seite?
CGNAT ist vor allem dann relevant, wenn der Drei-5G-Anschluss zu Hause auf der Server-Seite sitzt und von außen erreichbar sein muss. Nutzt dagegen nur das Notebook unterwegs Drei 5G als Client-Zugang, baut es die Verbindung selbst nach außen auf; eine fehlende öffentliche IPv4 am mobilen Client ist dann meist nicht das Kernproblem.
Was der Artikel für die Entscheidung klärt
- Kernpunkt: Die wichtigste Diagnosefrage lautet: Auf welcher Seite sitzt Drei? Erst danach sollte geprüft werden, ob der Heimanschluss öffentlich erreichbar ist, ob DDNS und Portweiterleitung stimmen oder ob ein Mesh-VPN ohne offene Ports besser passt.
- Geeignet für: Geeignet für österreichische Drei-5G-Nutzer, die WireGuard, OpenVPN, NAS oder Heimzugriff hinter Mobilfunk-NAT betreiben oder von unterwegs erreichen möchten.
- OnlyDogs-Einordnung: OnlyDogs VPN wird im Artikel nur für das dritte Szenario eingeordnet: sicheres Surfen vom Endgerät nach außen. Für den Fernzugriff auf NAS, Heimserver oder interne Netze ist es ausdrücklich kein Ersatz.
- Wichtige Grenze: PersistentKeepalive kann bestehende NAT-Zuordnungen offenhalten, aber keinen Heimserver erreichbar machen, der hinter CGNAT keinen öffentlichen Eingangspfad besitzt. Für Heimzugriff braucht die Server-Seite eine Erreichbarkeitslösung.
Quellen im Artikel: RTR: FAQ Öffentliche IP-Adresse; Weitere im Artikel genannte Quellen: Drei, WireGuard und Tailscale. Produktquelle: OnlyDogs VPN.
Wer versucht hier eigentlich, wen zu erreichen?
Um den Fehler einzugrenzen, braucht es keine tiefgehende Netzwerktheorie. Man muss sich lediglich den Weg des ersten Datenpakets ansehen.
- Fall A (Drei ist die Server-Seite): Ihr 5G-Router steht zu Hause. Ein Smartphone oder Laptop außerhalb versucht, eine neue, unaufgeforderte Verbindung von außen in Ihr Heimnetz hinein aufzubauen. Damit das klappt, muss das Drei-Heimnetz über das öffentliche Internet direkt ansprechbar sein.
- Fall B (Drei ist die Client-Seite): Der Heimserver steht an einem Festnetzanschluss. Nur das Notebook unterwegs nutzt das Drei-5G-Netz. Hier sendet das Gerät ein Datenpaket nach außen zum bereits erreichbaren Server daheim.
Eine einfache Gegenprobe spart hier viel Zeit: Lässt sich der heimische VPN-Server von einem beliebigen anderen Fremdnetz aus ansprechen – beispielsweise aus dem Hotel-WLAN oder dem mobilen Hotspot eines Bekannten?
Funktioniert der Zugriff auch von dort nicht, liegt das Problem schlicht daheim: Der Server ist von außen nicht erreichbar. Klappt es hingegen überall, nur über den mobilen Drei-Zugang nicht, lohnt sich der Blick auf den konkreten Verbindungspfad.
Wichtig ist dabei: Es gibt keinen Grund anzunehmen, dass Drei moderne VPN-Protokolle grundsätzlich blockiert. Drei beschreibt auf seinen Hilfeseiten für aktuelle 5G-Router ausdrücklich die Einrichtung von Protokollen wie WireGuard oder OpenVPN (drei.at: VPN auf Router einrichten). Das Problem ist im Regelfall nicht das Protokoll, sondern die Richtung des Verbindungsaufbaus.
Wenn der Heim-VPN hinter Drei 5G steht: Der Weg zur Erreichbarkeit
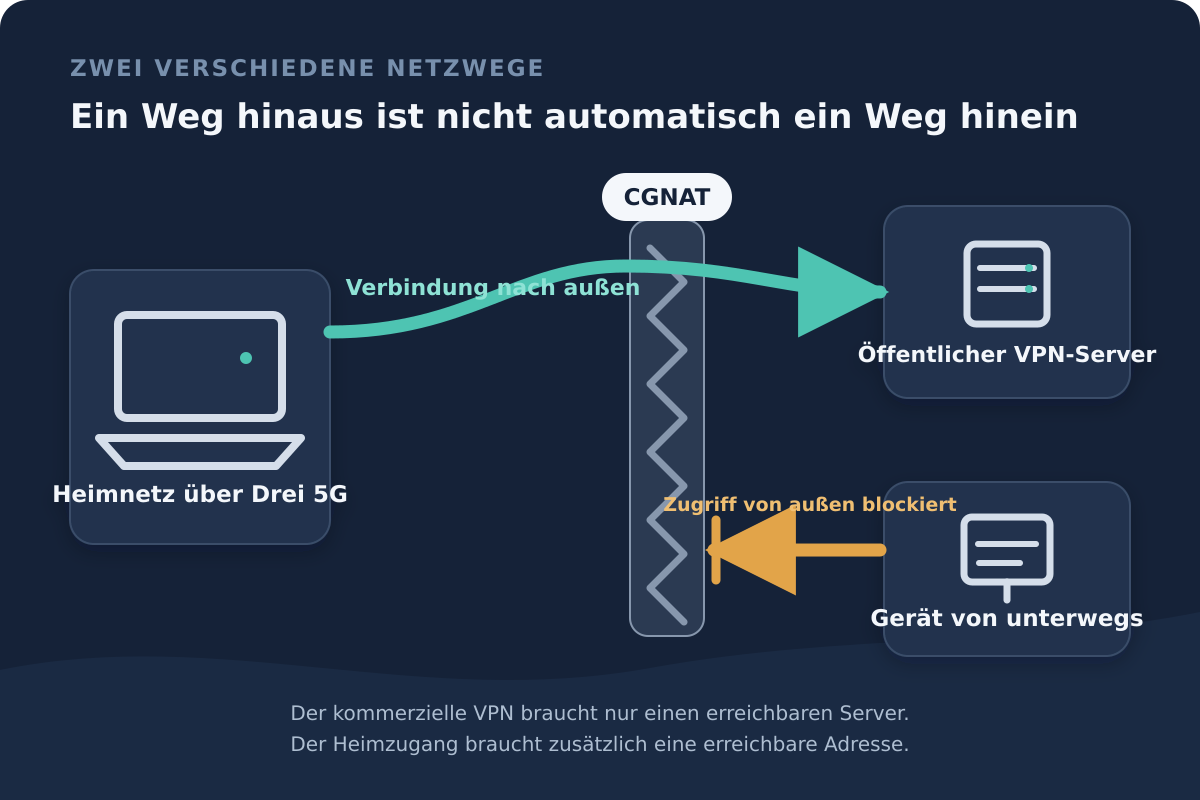
Steht der 5G-Router von Drei bei Ihnen zu Hause, ist CGNAT tatsächlich ein handfestes Hindernis. Selbst wenn Ihr Server einwandfrei läuft und die Portweiterleitung im Router korrekt eingerichtet ist, verpufft jedes eingehende Signal, wenn der Router vom Anbieter nur eine interne Adresse (häufig aus dem Bereich 100.64.0.0/10) zugewiesen bekommt. Das Datenpaket aus dem Internet weiß schlicht nicht, an welchen der vielen geteilten Anschlüsse es weitergeleitet werden soll.
Ob Ihr Anschluss betroffen ist, lässt sich im Webinterface des 5G-Routers prüfen: Stimmt die dort angezeigte WAN-IPv4-Adresse nicht mit jener überein, die Sie auf gängigen Webseiten zur IP-Anzeige sehen, liegt CGNAT vor.
Die gute Nachricht für Kunden in Österreich: Sie müssen dafür keinen teuren Businesstarif mit statischer IP buchen. Die Rundfunk und Telekom Regulierungs-GmbH (RTR) hält in ihren Konsumenten-Leitlinien ausdrücklich fest, dass Internetkunden auf Nachfrage einen gesetzlichen Anspruch auf eine kostenlose dynamisch-öffentliche IPv4-Adresse haben (rtr.at: FAQ Öffentliche IP-Adresse).
Dynamisch bedeutet lediglich, dass sich diese Adresse bei einer Neueinwahl ändern kann – was sich mit gängigen Dynamic-DNS-Diensten (DDNS) problemlos und meist kostenlos abfangen lässt. Öffentlich bedeutet hingegen, dass Ihr Anschluss wieder direkt aus dem Internet adressierbar ist.
Sobald diese Umstellung durch den Drei-Kundenservice erfolgt ist, greift wieder die vertraute Reihenfolge:
- DDNS-Dienst im Router oder auf dem Server einrichten,
- Die Portweiterleitung (z. B. UDP-Port 51820 für WireGuard) auf das Zielgerät einrichten,
- Die Verbindung testen.
Wenn nur das Abrufgerät Drei nutzt: Die falsche Baustelle
Ganz anders sieht die Sache aus, wenn Sie unterwegs mit Drei 5G surfen und auf Ihr Festnetz daheim zugreifen möchten.
Ein Client hinter Mobilfunk-NAT initiiert die Verbindung von innen nach außen. Router und Mobilfunkgateways merken sich diesen ausgehenden Datenstrom und leiten die Antworten des Heimservers automatisch an das anfragende Notebook zurück. Dass der Mobilfunkanschluss unterwegs keine eigene öffentliche IPv4-Adresse besitzt, ist für diesen Vorgang völlig normal und meist irrelevant.
Oft wird in Foren der WireGuard-Parameter PersistentKeepalive = 25 als Allheilmittel genannt. Diese Einstellung sorgt dafür, dass das Notebook in regelmäßigen Abständen kurze Kontrollpakete sendet, um bestehende Firewall- und NAT-Zuordnungen offenzuhalten (wireguard.com: Quick Start). Das ist hilfreich, wenn die Verbindung bei längerer Inaktivität einschläft – es kann jedoch niemals einen Heimserver erreichbar machen, der von vornherein keine funktionierende öffentliche Adresse hat.
Wenn Ihr Heim-VPN also aus keinem fremden Netz heraus reagiert, liegt der Fehler zu Hause. Buchen Sie für Ihr mobiles Smartphone oder das Unterwegs-Modem deshalb nicht voreilig zusätzliche IP-Optionen – an dieser Stelle lösen sie das Problem fast nie.
Die Alternative: Fernzugriff ohne Portweiterleitungen
Den eigenen Anschluss öffentlich erreichbar zu machen, ist der klassische Weg. Es ist allerdings nicht mehr der einzige. Wenn Sie keine offenen Ports im Router verwalten möchten oder die IP-Umstellung umgehen wollen, bieten moderne Mesh-Netzwerke wie Tailscale eine erprobte Architektur-Alternative.
Anstatt darauf zu warten, dass jemand an einem offenen Port anklopft, melden sich die beteiligten Geräte bei einem Koordinator an. Das System nutzt Techniken zur NAT-Überwindung, damit Client und Heimserver eine direkte, verschlüsselte Punkt-zu-Punkt-Verbindung aushandeln können (tailscale.com: Device connectivity). Gelingt das in besonders restriktiven Mobilfunknetzen einmal nicht direkt, springt automatisch ein verschlüsseltes Relay-System ein (tailscale.com: DERP servers).
Praktisch daran: Wenn Sie einen kleinen Server, ein NAS oder einen Mini-PC daheim als sogenannten „Subnet Router“ einrichten, können Sie sogar Geräte im heimischen Netz ansprechen, auf denen sich selbst gar keine zusätzliche Software installieren lässt (tailscale.com: Remotely access devices that can't run Tailscale). Das Konzept der klassischen Portfreigabe entfällt damit komplett.
Drei typische Szenarien
Welcher Weg für Sie der richtige ist, hängt letztlich nicht am Mobilfunkstandard 5G, sondern an Ihrer tatsächlichen Absicht:
- Szenario 1: Sie wollen den bestehenden WireGuard- oder OpenVPN-Server daheim behalten.
Steht dieser Server hinter einem Drei-5G-Anschluss, führt der Weg über den Support: Bitten Sie um die kostenlose Aktivierung einer dynamisch-öffentlichen IPv4-Adresse gemäß RTR-Richtlinie und richten Sie anschließend Portweiterleitung sowie DDNS ein.
- Szenario 2: Sie wollen flexiblen Zugriff auf Heimdaten, aber keine offenen Ports verwalten.
Nutzen Sie einen Mesh-VPN-Dienst wie Tailscale. Hierbei ist es zweitrangig, ob Ihr Anschluss hinter CGNAT liegt, da keine eingehenden Ports geöffnet werden müssen.
- Szenario 3: Sie wollen eigentlich gar nicht ins Heimnetz, sondern nur sicher surfen.
Viele Nutzer richten einen aufwendigen Heim-VPN nur deshalb ein, um unterwegs in öffentlichen WLANs oder über Mobilfunk geschützt im Internet zu surfen. Geht es Ihnen nur um Privatsphäre und verlässliche Verbindung im mobilen Alltag, ist die eigene Heiminfrastruktur oft unnötiger Ballast.
In diesem dritten Fall ist ein spezialisierter Dienst die wesentlich unkompliziertere Wahl. Anstatt den Datenverkehr über das heimische Wohnzimmer umzuleiten, baut OnlydogVPN↗ die Verbindung direkt von Ihrem Endgerät nach außen auf. Der Dienst ist speziell darauf ausgelegt, mit wechselnden oder schwächeren Mobilfunkverbindungen wie 5G stabil umzugehen, und wählt Routen automatisch so, dass Sie sich nicht mit Adresswechseln oder Verbindungspfaden herumschlagen müssen. Für private Netzlaufwerke daheim eignet sich dieser Weg naturgemäß nicht – für den reinen Schutz des eigenen Surfverkehrs unterwegs spart er jedoch viel Wartungsaufwand.
Am Ende entscheidet also die Richtung: Muss das Internet zu Ihrem Router nach Hause finden, braucht die Heimseite eine Lösung für ihre Erreichbarkeit. Baut Ihr Gerät die Verbindung unterwegs nur selbst nach außen auf, liegt der Schlüssel fast immer woanders.
Häufige Fragen
Warum ist CGNAT nur in bestimmten Drei-5G-Szenarien das eigentliche Problem?
Weil die Richtung des ersten Verbindungsaufbaus zählt. Steht der VPN-Server hinter Drei 5G zu Hause, muss er von außen erreichbar sein. Nutzt nur der Client unterwegs Drei 5G, startet dieser die Verbindung selbst nach außen und braucht dafür normalerweise keine eigene öffentliche IPv4.
Wie lässt sich erkennen, ob der Heimanschluss hinter CGNAT liegt?
Vergleichen Sie die WAN-IPv4-Adresse im 5G-Router mit der öffentlichen IPv4, die eine externe IP-Testseite anzeigt. Stimmen sie nicht überein, ist das ein typischer Hinweis darauf, dass zwischen Router und Internet noch Provider-NAT sitzt.
Was kann ein Drei-Kunde in Österreich für einen erreichbaren Heimanschluss anfragen?
Der Artikel verweist auf die RTR: Auf Nachfrage besteht ein Anspruch auf eine kostenfreie öffentliche dynamische IPv4-Adresse. Dynamisch bedeutet, dass sie wechseln kann; mit DDNS lässt sich das im Heimzugriff abfangen.
Was kann PersistentKeepalive bei WireGuard lösen – und was nicht?
Es sendet regelmäßig kleine Pakete, damit bestehende NAT- und Firewall-Zuordnungen nicht einschlafen. Es kann aber keinen Server erreichbar machen, dessen Heimanschluss grundsätzlich keinen öffentlich erreichbaren Rückweg besitzt.
Welche Alternative gibt es zu Portweiterleitung und öffentlicher IP?
Der Artikel nennt Mesh-Netzwerke wie Tailscale. Dabei bauen die beteiligten Geräte selbst Verbindungen nach außen auf und handeln den verschlüsselten Pfad aus; wenn nötig, kann ein Relay einspringen.