Wer von unterwegs auf das eigene Heimnetzwerk, das heimische NAS, die Überwachungskamera oder die Benutzeroberfläche des Routers zugreifen möchte, stößt bei der Recherche fast unweigerlich auf das Thema DynDNS. Das Versprechen klingt simpel: Da Internetanbieter wie Magenta die IP-Adresse des heimischen Anschlusses in regelmäßigen Abständen neu vergeben, übersetzt ein Dynamic-DNS-Dienst die wechselnden Zahlenkolonnen in einen festen, lesbaren Namen – etwa mein-zuhause.dyndns.org.
Doch in der Praxis endet dieser Schritt für viele Magenta-Kunden im Frust. Das Konto beim DynDNS-Anbieter ist registriert, die Zugangsdaten sind im Router eingetragen, die Status-Anzeige meldet Erfolg – und trotzdem schlägt jeder Verbindungsversuch von außen fehl.
Der Grund liegt selten an falschen Passwörtern oder Tippfehlern im Router-Menü: Ein DynDNS-Dienst kann nur dann funktionieren, wenn der heimische Router aus dem weltweiten Internet überhaupt direkt adressierbar ist. Wer DynDNS blind einrichtet, ohne zuvor die tatsächliche Erreichbarkeit des Anschlusses zu testen, betreibt reine Zeitverschwendung.
Kurzfassung und Einsatzkontext
Warum funktioniert DynDNS bei Magenta trotz erfolgreichem Update oft nicht?
DynDNS kann nur einen wechselnden Namen auf eine Adresse zeigen; es macht einen Anschluss hinter CGNAT oder DS-Lite nicht von außen erreichbar. Der Artikel empfiehlt deshalb zuerst den IPv4-Wert im Router mit der öffentlich sichtbaren IPv4 zu vergleichen. Stimmen sie überein, sind DynDNS oder MyFRITZ! grundsätzlich möglich. Unterscheiden sie sich wegen CGNAT, braucht es eine öffentliche IPv4 oder eine ausgehende Mesh-Lösung wie Tailscale. OnlydogVPN ist hier nur für ausgehenden Reiseschutz gedacht, nicht für Heimnetz-Fernzugriff.
Kurz eingeordnet
- Geeignet für: Magenta-Kunden, die NAS, Kamera, Router oder Heimnetz von außen erreichen möchten.
- Wichtig: Ein DNS-Name ersetzt keine öffentliche Erreichbarkeit; zuerst die WAN-IP-Situation prüfen, erst danach Ports oder DynDNS konfigurieren.
- Produkt-Fit: OnlydogVPN passt laut Artikel zu sicherem Surfen unterwegs, wenn gar kein Fernzugriff auf Heimgeräte benötigt wird. Für eingehenden Zugriff ist es das falsche Werkzeug.
- Grenze: Bei CGNAT funktionieren klassische Portfreigaben und DynDNS nicht wie an einer öffentlichen IPv4; IPv6 funktioniert nur über Netze, die IPv6 ebenfalls unterstützen.
Quellen im Artikel: Tailscale-Dokumentation; OnlydogVPN Produktseite
Der typische Denkfehler: Ein Namensschild öffnet keine verschlossene Tür
Ein Dynamic-DNS-Dienst erfüllt im Internet im Grunde die Funktion eines automatisierten Telefonbuchs. Ändert sich die Rufnummer (die IP-Adresse), teilt der Router dem Dienst die neue Nummer mit, damit Anrufer unter demselben Namen die richtige Gegenstelle finden.
Hier entsteht das zentrale Missverständnis: Ein Telefonbuch nützt nichts, wenn die Leitung hinter einer Firmentelefonzentrale endet und Anrufer von außen ohne Durchwahl gar nicht bis zum eigenen Apparat durchkommen.
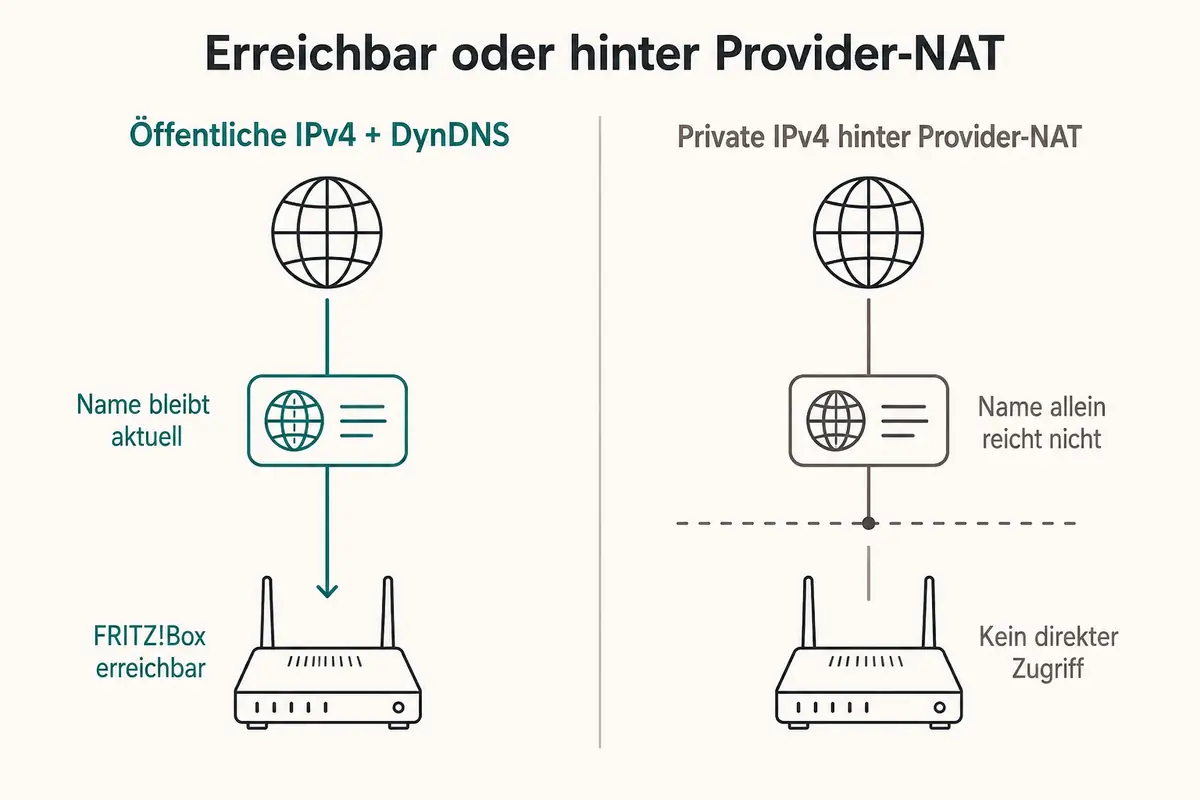
Genau das passiert bei vielen modernen Internetanschlüssen. Bei Kabel-, Glasfaser-, DSL- oder Mobilfunk-Tarifen (wie Magenta Home oder 5G-Boxen) setzen Anbieter häufig auf sogenanntes Carrier-Grade NAT (CGNAT) oder Dual-Stack Lite (DS-Lite). Dabei teilen sich Hunderte Kunden eine einzige, nach außen sichtbare öffentliche IPv4-Adresse. Der Router in der eigenen Wohnung erhält vom Anbieter lediglich eine private Netzwerkadresse innerhalb des Provider-Netzes.
Befindet sich ein Router hinter einem solchen CGNAT-Knoten, teilt er dem DynDNS-Dienst zwar brav die sichtbare IP-Adresse mit – doch Pakete, die von außen an diese Adresse geschickt werden, prallen am Sicherheits- und Routing-Gate des Providers ab. Sie wissen schlichtweg nicht, zu welchem der vielen Kundenhaushalte sie weitergeleitet werden sollen.
Die Zwei-Minuten-Diagnose für die öffentliche IP
Bevor man ein Benutzerkonto bei einem Drittanbieter anlegt oder Ports weiterleitet, muss man zwingend die IP-Situation des eigenen Anschlusses ermitteln:
- Im Router-Menü nachsehen: Öffne die Weboberfläche deines Routers (z. B. unter
fritz.boxbei einer AVM FRITZ!Box oder über die Adresse des Magenta-Modems) und navigiere zu den Verbindungsinformationen bzw. dem Online-Monitor. Notiere die dort angezeigte IPv4-Adresse. - Die sichtbare Internet-IP abgleichen: Rufe auf einem beliebigen Gerät im selben Heimnetz eine Website wie
wieistmeineip.deoderifconfig.coauf. - Die beiden Adressen vergleichen:
- Stimmen beide IPv4-Adressen exakt überein: Dein Anschluss besitzt eine vollwertige öffentliche IPv4-Adresse. Dein Router ist direkt aus dem Internet erreichbar. DynDNS und klassische Portfreigaben funktionieren.
- Die Adressen unterscheiden sich: Dein Router liegt hinter CGNAT. Typischerweise beginnt die Adresse im Router-Menü dann oft mit
10.x.x.xoder liegt im standardisierten CGNAT-Bereich100.64.0.0bis100.127.255.255. In diesem Zustand ist jede herkömmliche DynDNS-Konfiguration wirkungslos. - Reines IPv6: Besitzt der Router lediglich eine globale IPv6-Adresse, ist er nur aus fremden Netzen erreichbar, die ihrerseits IPv6 unterstützen.
Wenn die IP öffentlich ist: MyFRITZ! statt Zusatzdienst
Ergibt der Test, dass der Magenta-Anschluss eine echte öffentliche IP-Adresse besitzt, benötigt man in den allermeisten Fällen überhaupt keinen externen DynDNS-Dienst wie No-IP oder DynDNS mehr.
Läuft am Anschluss eine FRITZ!Box – wie sie Magenta in vielen Festnetz- und VDSL-Tarifen bereitstellt oder wie sie von vielen Kunden als eigenes Endgerät genutzt wird –, bringt AVM mit MyFRITZ! bereits einen voll integrierten, kostenlosen Dienst mit (AVM Wissensdatenbank: Dynamic DNS in der FRITZ!Box einrichten, avm.de).
Der Vorteil von MyFRITZ! gegenüber Drittanbietern:
- Keine monatlichen Bestätigungs-E-Mails, wie sie bei kostenlosen DynDNS-Diensten üblich sind, um Accounts am Leben zu halten.
- Nahtlose Aktualisierung der IPv4- und der IPv6-Adresse direkt über das Router-Betriebssystem.
- Direkte Integration mit der sicheren WireGuard-VPN-Funktion der FRITZ!Box.
Externe DynDNS-Anbieter lohnen sich eigentlich nur noch dann, wenn man zwingend eine eigene Wunsch-Domain (wie vpn.meinedomain.at) auf die heimische IP aufschalten möchte. Für den reinen Fernzugriff ist die herstellereigene Lösung robuster und wartungsfrei.
Hinter CGNAT: Warum Tailscale statt DynDNS passt
Zeigt der Verbindungstest, dass Magenta den Anschluss über CGNAT routet (was insbesondere bei LTE-/5G-Mobilfunk-Routern und manchen Kabelanschlüssen der Standard ist), führt kein Weg über DynDNS. Noch so viele DNS-Einträge können die Barriere des Providers nicht durchbrechen.
Hier gibt es zwei zielführende Wege:
- Öffentliche IP bei Magenta anfragen: In vielen Tarifen lässt sich beim Support – je nach Vertragsart teils kostenfrei, teils gegen eine geringe monatliche Gebühr oder Einmalzahlung – eine dynamische, aber echte öffentliche IPv4-Adresse freischalten (im Mobilfunkbereich oft über einen angepassten APN). Erst danach wird der Weg für herkömmliche Freigaben und MyFRITZ! frei.
- Der modernere Weg: Ein Mesh-Overlay mit Tailscale: Wer keine Umstellung beim Provider vornehmen kann oder will, umgeht das Problem mit einem modernen Mesh-VPN wie Tailscale (Tailscale-Dokumentation).
Tailscale benötigt weder DynDNS noch offene Router-Ports oder eine öffentliche IP-Adresse. Statt darauf zu warten, dass jemand von außen anklopft, baut ein kleines Gerät im Heimnetz (etwa ein Raspberry Pi, ein Mini-PC oder ein NAS) eine ausgehende, verschlüsselte Verbindung auf. Da ausgehende Verbindungen auch hinter CGNAT problemlos funktionieren, können sich Smartphone oder Notebook von unterwegs direkt in das private Netz einklinken. Das ist nicht nur sicherer als offene Router-Ports, sondern erspart auch die komplette DynDNS-Verwaltung.
Fernzugriff oder einfach nur Schutz unterwegs?
An diesem Punkt lohnt sich eine ehrliche Frage: Wozu richtest du den Zugang eigentlich ein?
Viele Nutzer machen sich die Mühe einer DynDNS- und Heim-VPN-Konfiguration nur aus einem einzigen Grund: Sie möchten im Urlaub, im Hotel-WLAN oder im Café auf dem Smartphone und Laptop abgesichert surfen oder auf Streaming-Angebote zugreifen, ohne dass Unbefugte im offenen WLAN Daten abfangen.
Geht es dir gar nicht darum, von unterwegs auf deine heimischen Festplatten oder das Smarthome zuzugreifen, sondern schlicht um sicheres Surfen und Privatsphäre unterwegs, ist das Heimsystem das falsche Werkzeug:
- Der heimische Upload-Kanal bremst die Verbindung unterwegs oft spürbar aus.
- Fällt zu Hause der Strom aus oder hängt sich der Router auf, ist der Schutz unterwegs schlagartig weg.
- Die Einrichtung erfordert ständige Wartung.
Für diesen reinen Absicherungsfall ist ein spezialisierter Consumer-Dienst die weit pragmatischere Wahl. OnlydogVPN↗ (OnlydogVPN: offizielle Produktinformationen, OnlydogVPN.com) setzt genau an diesem Punkt an. Statt Ports am heimischen Magenta-Router freizugeben oder DynDNS-Hostnamen zu pflegen, schützt die Anwendung den ausgehenden Internetverkehr direkt auf dem Endgerät – egal ob Windows, macOS, Android oder iOS.
Dank automatischer Routenwahl und einer Verbindungsarchitektur, die speziell darauf ausgelegt ist, Netzschwankungen abzufedern, baut die Software den Tunnel nach einem Wechsel zwischen Hotel-WLAN und Mobilfunk ohne manuelle Eingriffe wieder auf. Wer lediglich ein Schutzschild für unterwegs sucht, spart sich so das gesamte DynDNS-Setup und lässt den heimischen Router einfach unangetastet.
Notizen für das richtige Setup
Bevor du Zeit in DynDNS-Tabellen und Portfreigaben investierst, folge dieser klaren Entscheidungslogik:
Prüfe die IPs: Stimmt die IPv4-Adresse im Router mit der Internet-Testseite überein?
Wenn ja: Aktiviere einfach MyFRITZ! in deiner FRITZ!Box. Du brauchst keinen externen DynDNS-Dienst.
Wenn nein (CGNAT): Lass dir von Magenta eine öffentliche IPv4 freischalten oder installiere Tailscale auf einem Gerät im Heimnetz, um Portfreigaben komplett zu umgehen.
Wenn du keine Heimdateien brauchst: Schließe die Router-Einstellungen. Nutze für sicheres Surfen auf Reisen eine unkomplizierte Geräte-App wie OnlydogVPN und verzichte auf die unnötige Komplexität eines eigenen Heimnetzwerk-Servers.
Häufig gestellte Fragen
Warum öffnet ein DynDNS-Name keinen Anschluss hinter CGNAT?
Weil DynDNS nur den aktuellen Adressnamen pflegt. Wenn der Router keine eigene öffentliche IPv4 besitzt, landen eingehende Pakete am NAT-System des Providers und können ohne passende Zuordnung nicht zum eigenen Haushalt weitergeleitet werden.
Wie prüft man, ob der Magenta-Anschluss eine öffentliche IPv4 hat?
Die IPv4-Adresse im Router-Menü wird mit der IPv4 verglichen, die eine externe Testseite aus demselben Heimnetz anzeigt. Stimmen beide exakt überein, ist der Router grundsätzlich öffentlich adressierbar; unterscheiden sie sich, spricht das für NAT beim Provider.
Was ist bei öffentlicher IP und FRITZ!Box die einfachste Lösung?
Der Artikel empfiehlt in vielen Fällen MyFRITZ!, weil der Dienst bereits in die FRITZ!Box integriert ist und IPv4 beziehungsweise IPv6 automatisch aktualisiert, ohne einen zusätzlichen DynDNS-Anbieter pflegen zu müssen.
Was sind die sinnvollen Optionen hinter CGNAT?
Entweder beim Provider eine echte öffentliche IPv4 anfragen oder eine Mesh-Overlay-Lösung wie Tailscale einsetzen, die ausgehende Verbindungen nutzt und deshalb keine klassischen Portfreigaben benötigt.