Zu Hause am Schreibtisch zaubert der Speedtest am Deutsche-Glasfaser-Anschluss ein Lächeln ins Gesicht: Mehrere hundert Megabit oder gar ein ganzes Gigabit pro Sekunde rauschen verzögerungsfrei durch die Glasfaserleitung. Doch sobald man unterwegs im Hotel oder über das Mobilfunknetz den WireGuard-Tunnel zur heimischen FRITZ!Box aktiviert, folgt die Ernüchterung. Eine Datei vom heimischen Netzlaufwerk tröpfelt quälend langsam aufs Notebook, und Webseiten bauen sich spürbar zäher auf.
Der erste Reflex vieler Nutzer: „Mein Glasfaseranschluss ist doch rasend schnell – also muss WireGuard falsch konfiguriert sein, die FRITZ!Box streiken oder Deutsche Glasfaser den VPN-Verkehr drosseln.“
Diese Schlussfolgerung liegt nahe, übersieht aber die elementare Natur eines VPN-Tunnels. Ein Speedtest misst lediglich den direkten Weg zwischen deinem Router und dem nächsten Testserver des Providers. Eine WireGuard-Verbindung von unterwegs muss dagegen eine vollständige Ende-zu-Ende-Strecke bewältigen – und auf dieser Kette gelten völlig andere Gesetze.
Kurzfassung und Einordnung
Warum ist WireGuard zur FRITZ!Box trotz schneller Deutsche-Glasfaser-Leitung deutlich langsamer als der normale Speedtest?
Der VPN-Durchsatz wird vom langsamsten Glied der Ende-zu-Ende-Strecke bestimmt: Heim-Upload, fremdes Zugangsnetz, Protokoll-Overhead und Rechenleistung der FRITZ!Box. Ein erfolgreicher WireGuard-Handshake beweist nur, dass der Tunnel steht – nicht, dass Gigabit-Durchsatz möglich ist.
Was aus diesem Beitrag wichtig ist
- Geeignet für: Nutzer von Deutsche Glasfaser und FRITZ!Box, die von unterwegs per WireGuard auf NAS, Smart Home oder das Heimnetz zugreifen.
- Kernaussage: Beim Download aus dem Heimnetz wird der heimische Upload zur Obergrenze; zusätzlich können Hotel-WLAN und Router-CPU limitieren.
- Produktbezug: OnlydogVPN ist laut Artikel nicht der Ersatz für den Zugriff auf das eigene NAS. Es passt eher, wenn unterwegs nur Internetverkehr geschützt oder eine externe Route genutzt werden soll und der Umweg durch das Heimnetz unnötig wäre.
- Wichtige Grenze: Für echte Heimnetz-Ressourcen bleibt WireGuard an der FRITZ!Box das richtige Werkzeug; ein kommerzieller VPN stellt diesen direkten Zugang nicht her.
Quellen im Beitrag: FRITZ! zur Geschwindigkeit von VPN-Verbindungen und Deutsche Glasfaser zur Leistungsbeschreibung der DGhome-Tarife. Produktquelle: OnlydogVPN offizielle Website.
Ein funktionierender Tunnel ist kein Garant für Gigabit-Durchsatz
Zunächst gilt es, einen verbreiteten Irrglauben auszuräumen: Ein erfolgreicher WireGuard-Handshake beweist nur, dass die kryptografischen Schlüssel passen und der Tunnel steht. Er garantiert keineswegs, dass die gebuchte Glasfaser-Bandbreite auch im Tunnel ankommt.
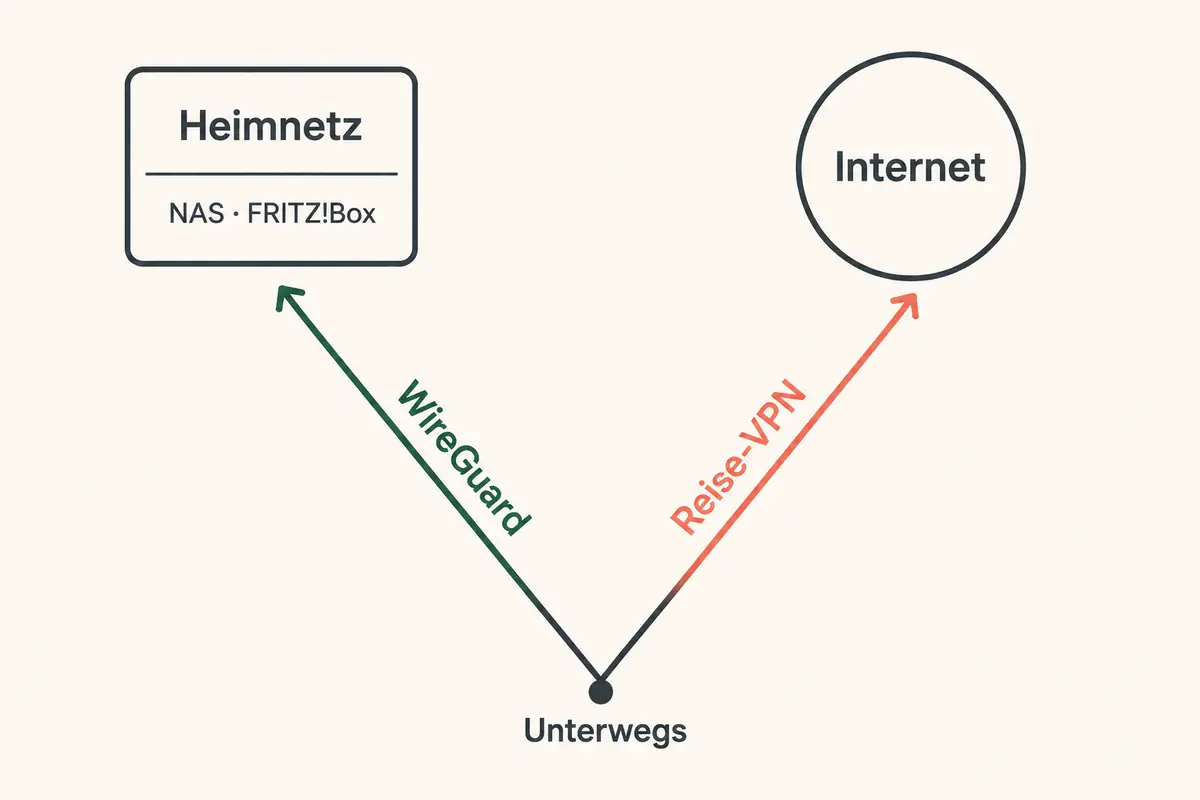
AVM weist in seinen technischen Leitfäden ausdrücklich darauf hin, dass die reale VPN-Geschwindigkeit von einer ganzen Kette voneinander unabhängiger Faktoren abhängt (FRITZ!: VPN-Verbindungen zur FRITZ!Box langsam):
- der Leistungsfähigkeit beider beteiligter Internetanschlüsse,
- dem systembedingten Protokoll-Overhead der Verschlüsselung,
- der aktuellen Prozessor-Auslastung und Rechenleistung der eingesetzten FRITZ!Box.
Verfolgt man den Datenpfad eines Zugriffs von unterwegs, wird die Engstelle schnell sichtbar:
Endgerät unterwegs ──> fremdes Zugangsnetz ──> Deutsche Glasfaser ──> FRITZ!Box ──> Heimgerät (NAS/Server)
Die Geschwindigkeit des Tunnels kann niemals höher sein als das langsamste Glied auf dieser gesamten Strecke.
Oft wird an dieser Stelle Carrier-Grade-NAT (CGN) verdächtigt, über das Deutsche Glasfaser bei DGhome-Tarifen private IPv4-Adressen bereitstellt (Deutsche Glasfaser: Leistungsbeschreibung DGhome). Doch hier gilt: CGN entscheidet darüber, wie der Tunnel von außen erreichbar ist (in der Regel nativ über IPv6). Steht die WireGuard-Verbindung jedoch stabil und fließen Daten, ist CGN praktisch nie die Ursache für eine gedrosselte Übertragungsrate. Die Bremsen sitzen an ganz anderen Stellen.
Beim Fernzugriff wird dein heimischer Upload zum Download-Limit
Der mit Abstand häufigste Denkfehler betrifft die Übertragungsrichtung.
Wenn du im Hotelzimmer sitzt und eine 5 GB große Projektdatei von deinem heimischen Synology- oder QNAP-NAS herunterlädst, fühlt sich das für dich wie ein klassischer Download an. Aus Sicht deines heimischen Internetanschlusses ist genau dieser Vorgang jedoch das exakte Gegenteil: Es ist ein Upload.
Das NAS liest die Datei, schickt sie an die FRITZ!Box, die Box verschlüsselt die Datenpakete und lädt sie über das Glasfasernetz ins Internet hoch.
Hier schlägt die asymmetrische Tarifstruktur zu: Die regulären Privatkundentarife von Deutsche Glasfaser (DGhome) bieten zwar hohe Download-Raten, die vertraglich vereinbarte Upload-Geschwindigkeit liegt jedoch bauartbedingt deutlich darunter (Deutsche Glasfaser: Leistungsbeschreibung DGhome).
Besitzt du beispielsweise einen Tarif mit 400 Mbit/s im Download, aber 200 Mbit/s im Upload, kann dein mobiler Datei-Download über WireGuard selbst unter Laborbedingungen niemals schneller als 200 Mbit/s sein – ganz gleich, wie schnell das WLAN im Hotel theoretisch funken könnte.
Dazu kommt das fremde Zugangsnetz: Wenn das Hotel-WLAN oder der mobile Hotspot vor Ort nur 30 oder 50 Mbit/s hergibt, wird dieser Wert zur absoluten Obergrenze des gesamten Datentransfers.
Die FRITZ!Box als Rechenzentrum: Wenn der Router an seine Grenzen stößt
Ist die Bandbreite beider Anschlüsse geklärt, rückt der Router selbst in den Fokus.
Eine FRITZ!Box ist ein hervorragendes All-in-One-Gerät: Sie verwaltet Glasfaser-Verbindungen, spannt WLAN auf, fungiert als Telefonanlage, koordiniert Smart-Home-Komponenten und dient als Firewall. Doch genau diese Vielseitigkeit hat Grenzen.
WireGuard gilt zwar als schlankes und extrem performantes Protokoll, dennoch erfordert das kontinuierliche Ver- und Entschlüsseln großer Datenströme echte Prozessorleistung. AVM stellt in seiner Wissensdatenbank klar, dass kompakte Multifunktionsrouter beim VPN-Durchsatz architekturbedingt nicht mit ausgewachsenen, dedizierten VPN-Appliances oder leistungsstarken Servern mithalten können (FRITZ!: Wissensdokument 1385).
Je nach FRITZ!Box-Modell und Prozessorgeneration stößt die CPU ab einem gewissen Durchsatz an ihr Limit. Muss der Router parallel noch bandbreitenhungrige Downloads im heimischen Wohnzimmer abwickeln, bleibt für den VPN-Tunnel schlicht weniger Rechenzeit übrig.
Besonders drastisch wird dieser Effekt, wenn du die WireGuard-Verbindung als sogenannten Full-Tunnel konfiguriert hast – also den gesamten Internetverkehr deines Laptops unterwegs über das heimische Wohnzimmer leitest:
- Der Laptop fordert eine Webseite an.
- Die Anfrage wandert verschlüsselt zur FRITZ!Box nach Hause.
- Die FRITZ!Box entschlüsselt die Anfrage und ruft die Webseite über Deutsche Glasfaser ab.
- Die Daten der Webseite fließen zur FRITZ!Box zurück.
- Die FRITZ!Box verschlüsselt die Daten erneut und lädt sie über ihren Upload-Kanal wieder zu dir ins Hotel hoch.
Dieser doppelte Datenweg halbiert nicht nur die effektive Leitungsnutzung zu Hause, sondern fordert den Routerprozessor gleich zweifach.
Strukturiert messen statt blind basteln
Bevor du MTU-Werte verbiegst, Konfigurationsdateien umschreibst oder an den Router-Einstellungen verzweifelst, grenze die Engstelle mit einer einfachen Messreihe ein:
- Heimischen Upload verifizieren: Führe zu Hause (am besten per LAN-Kabel an der FRITZ!Box) einen Speedtest durch und notiere die reale Upload-Geschwindigkeit. Das ist deine theoretische Höchstgrenze für Zugriffe von unterwegs.
- Unterwegs-Netz prüfen: Miss die Download- und Upload-Rate deines mobilen Netzes oder Hotel-WLANs ohne aktives VPN. Liegen hier nur 25 Mbit/s an, kann WireGuard nicht schneller sein.
- Den Tunnel testen: Aktiviere WireGuard und lade eine ausreichend große Testdatei direkt von deinem NAS herunter.
Aus dem Ergebnis ziehst du klare Schlüsse:
- WireGuard erreicht annähernd die Grenze deines Hotel-Downloads oder deines Heim-Uploads: Alles arbeitet perfekt. Deine Hardware schöpft das physikalische Maximum aus.
- Das Hotel-WLAN ist extrem lahm: Das Problem reist nicht in deiner FRITZ!Box mit – die Bremse liegt vor Ort.
- Beide Netze schaffen 200 Mbit/s, WireGuard bleibt aber bei 60 Mbit/s hängen: Hier limitiert die CPU der FRITZ!Box oder der Protokoll-Overhead bei der Dateiübertragung.
Zwei Wege: Heimnetz-Zugriff vs. sicheres Reise-Internet
Aus diesen Zusammenhängen ergibt sich eine wichtige Architekturentscheidung für den Alltag:
Fall A: Du musst an Daten zu Hause (NAS, Smart Home, interne Server)
Hier bleibt WireGuard auf der FRITZ!Box die mit Abstand beste, sicherste und wartungsärmste Lösung (FRITZ!: WireGuard-VPN zur FRITZ!Box am Computer einrichten). Du erreichst deine heimischen Ressourcen direkt über eine verschlüsselte Punkt-zu-Punkt-Verbindung. Akzeptiere schlicht, dass die Geschwindigkeit durch den Upload deines Glasfasertarifs und die Router-CPU begrenzt ist – für Backups, Dokumente oder die Haussteuerung reicht das im Alltag völlig aus.
Fall B: Du willst unterwegs nur sicher surfen und Geoblockaden umgehen
Überraschend viele Nutzer leiten ihren gesamten mobilen Internetverkehr nur deshalb über die heimische FRITZ!Box, um im ungesicherten Hotel-WLAN geschützt zu sein oder deutsche Mediatheken abzurufen.
Dafür den gesamten Datenverkehr über eine Schleife durch das eigene Wohnzimmer zu jagen, ist technisch ineffizient. Du bremst deine mobile Verbindung künstlich durch den heimischen Upload aus und belastest den Router daheim unnötig.
Für diesen reinen Absicherungsbedarf ist ein direkter, gerätebasierter Dienst wie OnlydogVPN↗ die weitaus sinnvollere Wahl.
Statt den Umweg über die eigene Glasfaserleitung zu nehmen, baut die App den verschlüsselten Schutz direkt vom Smartphone oder Notebook zu optimierten Serverknotenpunkten im Internet auf (OnlydogVPN: Offizielle Produktbeschreibung). Ein intelligentes, automatisches Routing wählt dynamisch die schnellste verfügbare Route, während Szenario-Presets lästiges manuelles Konfigurieren überflüssig machen. Die Verbindung läuft mit voller Geschwindigkeit des jeweiligen Gastnetzes, ohne von der heimischen Upload-Grenze der Deutschen Glasfaser oder der Rechenleistung der FRITZ!Box ausgebremst zu werden.
Die Faustregel lautet daher: Muss der Datenstrom wirklich nach Hause, ist WireGuard an der FRITZ!Box das richtige Werkzeug. Geht es aber nur um geschützten Internetverkehr unterwegs, gehört der Tunnel direkt auf das Endgerät – und nicht durchs heimische Wohnzimmer.
Häufige Fragen
Warum ist mein WireGuard-Tunnel langsamer als der Speedtest am Glasfaseranschluss?
Weil der Tunnel die gesamte Strecke zwischen deinem aktuellen Netz und dem Heimanschluss durchlaufen muss. Heim-Upload, Hotel- oder Mobilfunknetz, Verschlüsselungs-Overhead und die FRITZ!Box selbst können jeweils zur Engstelle werden.
Warum begrenzt der heimische Upload meinen Download von unterwegs?
Wenn du eine Datei vom NAS ins Hotel lädst, ist das aus Sicht des Heimanschlusses ein Upload. Deshalb kann dein Fernzugriff nie schneller sein als die reale Upload-Rate zu Hause – selbst wenn dein gebuchter Download viel höher ist.
Ist Carrier-Grade-NAT bei Deutsche Glasfaser automatisch die Ursache für langsamen WireGuard-Durchsatz?
Der Artikel verneint das für einen stabil aufgebauten Tunnel mit fließenden Daten. CGN beeinflusst vor allem die Erreichbarkeit und den Verbindungsweg; für niedrigen Durchsatz sind andere Engpässe wahrscheinlicher.
Wann sollte ich WireGuard zur FRITZ!Box und wann einen gerätebasierten VPN nutzen?
Für NAS, Smart Home oder interne Server gehört der Tunnel ins Heimnetz. Wenn du unterwegs nur deinen Internetverkehr schützen oder eine externe Route nutzen willst, ist der Umweg über Heim-Upload und Router oft unnötig.