Der normale Internetanschluss liefert im Speedtest satte 300 Mbit/s, Webseiten öffnen sich blitzschnell und Streaming läuft in 4K. Doch kaum klickt man auf dem Firmenlaptop auf „Verbinden“ im Cisco Secure Client (ehemals AnyConnect), bricht die Arbeitsumgebung ein: Outlook verliert die Verbindung, interne Firmenserver reagieren im Schneckentempo und Videokonferenzen ruckeln unerträglich.
Der erste Verdacht trifft in österreichischen Homeoffices fast reflexartig den Internetprovider: „Magenta drosselt meinen VPN-Verkehr“ oder „Ich brauche dringend eine öffentliche IPv4-Adresse und den Bridge-Modus auf dem Router.“
Doch genau diese Schlüsse führen meistens in eine teure oder zeitraubende Sackgasse. Bevor du die Kundenhotline anrufst oder Netzwerkeinstellungen auf Verdacht verstellst, solltest du wissen: Für einen gewöhnlichen Firmen-VPN vom Laptop aus ist eine öffentliche IPv4 in den allermeisten Fällen überhaupt nicht das Problem. Mit wenigen gezielten Tests lässt sich die Ursache innerhalb von Minuten eingrenzen.
Kurzfassung & Einordnung
Braucht Cisco AnyConnect über Magenta Österreich eine öffentliche IPv4, wenn der Firmen-VPN langsam ist?
Für einen normalen ausgehenden Firmen-VPN in der Regel nicht. Der Artikel empfiehlt stattdessen einen A/B-Test über ein anderes Netz und einen Blick darauf, ob Cisco den schnellen DTLS/UDP-Pfad nutzt oder auf TLS/TCP zurückfällt; auch MTU- und Routing-Probleme können die Leistung erklären.
Wichtigste Punkte
- Geeignet für: Homeoffice-Nutzer mit schnellem Magenta-Anschluss, deren Cisco Secure Client zwar verbindet, danach aber deutlich langsamer wird.
- Kernpunkt: Eine öffentliche IPv4 ist für den ausgehenden Cisco-Tunnel meist irrelevant; aussagekräftiger sind Hotspot-Gegenprobe, DTLS/TLS-Status und MTU.
- OnlyDogs-Kontext: OnlyDogs VPN wird nur als getrennte private Lösung erwähnt und ausdrücklich nicht als Tunnel, der mit dem Firmen-VPN verschachtelt werden sollte.
- Grenze: Wenn der Firmen-VPN in mehreren unabhängigen Netzen gleich langsam ist, liegt die Ursache wahrscheinlich beim Firmengateway oder dessen Konfiguration.
Quellen, auf die sich der Artikel stützt
- Cisco: Understanding the AnyConnect SSL VPN Connection Flow
- Magenta Telekom Österreich: Internet für Zuhause
Produktkontext: OnlyDogs VPN wird nur in dem Umfang eingeordnet, den der Artikel selbst beschreibt. Offizielle Website.
Cisco AnyConnect läuft grundsätzlich über Magenta – aber Anschluss ist nicht gleich Anschluss
Zunächst zur Beruhigung: Ja, Cisco AnyConnect bzw. der moderne Cisco Secure Client funktioniert problemlos über Magenta-Anschlüsse in Österreich.
Das Missverständnis um die angebliche Notwendigkeit einer öffentlichen IPv4 rührt meist aus einer Verwechslung der Verbindungsrichtung her:
- Möchtest du von unterwegs in dein eigenes Heimnetzwerk hinein verbinden (etwa auf ein NAS oder einen eigenen Heimserver), ist die Erreichbarkeit deines heimischen Routers von außen entscheidend.
- Bei einem Arbeits-VPN im Homeoffice verhält es sich genau umgekehrt: Dein Firmenlaptop baut die Verbindung aktiv nach außen zum Server deines Arbeitgebers auf.
Cisco Secure Client nutzt für diesen ausgehenden Verbindungsaufbau standardmäßig Standard-Webports: zunächst TCP-Port 443 (klassisches TLS wie beim Surfen auf HTTPS-Seiten) und optional für die eigentlichen Nutzdaten den UDP-Port 443 (DTLS) (Cisco: Port Used by Cisco Secure Client). Für diesen ausgehenden Datenverkehr ist es völlig unerheblich, ob dein Router zu Hause eine private Carrier-Grade-NAT-Adresse, IPv6 oder eine dynamische IPv4 besitzt.
Gleichzeitig ist „Magenta“ kein einheitliches technisches Gebilde: Das Netz umfasst moderne Glasfaser- und Kabelanschlüsse ebenso wie reines 5G-Mobilfunk-Internet für zu Hause (Magenta Telekom Österreich: Internet für Zuhause – Internettechnologien im Überblick). Zwei Anschlüsse desselben Anbieters können den Datenverkehr über völlig unterschiedliche Knotenpunkte ins weltweite Netz routen.
„Verbunden“ bedeutet nicht, dass der schnelle Datenweg genutzt wird
Warum bricht die Leistung dann trotzdem ein, obwohl die Software ein grünes Häkchen anzeigt? Die Antwort liegt in der zweistufigen Funktionsweise von Cisco AnyConnect:
- Der Kontrollkanal (TLS): Der Client kontaktiert das Firmengateway zunächst über eine ganz normale HTTPS-Verbindung (TCP 443), wickelt die Anmeldung ab und baut den Basistunnel auf.
- Der Datentunnel (DTLS): Anschließend versucht Cisco, den eigentlichen Nutzdatenverkehr auf das datagrammbasierte Protokoll DTLS (über UDP 443) umzuschalten.
Cisco betont in seinen technischen Leitfäden ausdrücklich, dass DTLS entwickelt wurde, um die typischen Latenz- und Performance-Einbußen reiner TCP-Verbindungen zu verhindern (Cisco: Understanding the AnyConnect SSL VPN Connection Flow; Cisco: Cisco ASA Series VPN CLI Configuration Guide).
Wird der UDP-Weg jedoch blockiert oder gestört – etwa durch restriktive Firewall-Filterungen, unpassende Paketgrößen (MTU-Fragmentierung) oder instabile Routen –, bricht der Client die Verbindung nicht ab. Er fällt stattdessen still und leise auf den langsameren TCP/TLS-Kanal zurück (Cisco: Troubleshoot Cisco Secure Client VPN Common Problems). Das Ergebnis für den Nutzer: Die Verbindung wird als „aktiv“ gemeldet, fühlt sich im Alltag aber extrem zäh an.
Dass dies stark vom individuellen Netzweg abhängt, zeigen auch reale Erfahrungsberichte: In der Magenta-Community schilderte ein Nutzer, wie derselbe Firmenlaptop an einem Magenta-Kabelanschluss massive VPN-Einbrüche erlebte, an einem anderen Magenta-Zugang wenige Straßen weiter jedoch reibungslos lief (Magenta Community: Limitiert Magenta meinen VPN?). Nicht der Provider als Ganzes blockiert, sondern die konkrete Route zwischen Router und Firmen-Gateway bereitet Probleme.
Der einfache A/B-Gegencheck: Den Firmenlaptop in ein anderes Netz hängen
Bevor du Stunden mit Hotline-Warteschleifen verbringst, solltest du den schnellsten und aussagekräftigsten Test durchführen:
- Leitung ohne VPN prüfen: Führe einen offiziellen Geschwindigkeitstest im heimischen WLAN durch – ausdrücklich ohne aktives VPN (Magenta Telekom Österreich: Speedtest: Internetgeschwindigkeit prüfen). Ist die Grundleitung hier bereits langsam, liegt es schlicht am WLAN oder dem Anschluss.
- Netzwerk wechseln (Der A/B-Test): Trenne den Firmenlaptop vom Magenta-WLAN und verbinde ihn kurzzeitig per Hotspot mit den mobilen Daten deines Smartphones (A1, Drei oder auch Magenta-Mobilfunk). Starte Cisco AnyConnect erneut.
Die Interpretation ist eindeutig:
- Läuft Cisco über den Smartphone-Hotspot flüssig, über deinen Heimanschluss jedoch zäh? Das Problem liegt auf dem spezifischen Transportweg deines heimischen Magenta-Zugangs zum Firmen-Gateway (meist blockiertes DTLS oder falsche Paketgrößen).
- Bleibt Cisco auch über das Mobilfunknetz unerträglich langsam? Das Problem liegt mit an Sicherheit grenzender Wahrscheinlichkeit am überlasteten Firmengateway oder einer firmeninternen Fehlkonfiguration – Magenta ist unschuldig.
- Verbindet der VPN, aber interne Webseiten laden gar nicht? Dies deutet fast immer auf fehlerhafte DNS-Server-Zuweisungen im Firmennetzwerk hin.
Was du nicht tun solltest: IPv4 bestellen oder VPNs verschachteln
In vielen Foren wird bei VPN-Problemen vorschnell geraten, die Magenta-Box in den Bridge-Modus zu versetzen oder eine öffentliche IPv4 zu buchen. Tatsächlich setzt der Bridge-Modus bei Routern wie der Internet Fiber Box 2 zwingend eine IPv4 voraus (Magenta Telekom Österreich: Benutzerhandbuch Internet Fiber Box 2). Doch dieser Aufwand lohnt sich für einen gewöhnlichen ausgehenden AnyConnect-Tunnel nicht, da der Client schlicht keinen eingehenden Server-Port benötigt.
Ebenso gefährlich ist der Versuch, einen privaten VPN-Dienst „unter“ oder „über“ den Firmen-Client zu legen, um die Verbindung magisch zu beschleunigen. Das sogenannte Kaskadieren zweier VPNs erzeugt zusätzliche MTU- und Routing-Konflikte und verstößt in den meisten Unternehmen gegen Sicherheitsrichtlinien (Cisco: Troubleshoot Cisco Secure Client – Administrator Guide).
Für den Firmenzugang bleibt Cisco das einzig maßgebliche Werkzeug. Wer jedoch auf demselben Magenta-Anschluss für sein privates Surfen, Streaming oder den Schutz persönlicher Geräte abseits der Arbeit einen schlanken Begleiter sucht, kann OnlyDogs VPN↗ als separate Lösung nutzen. Der Dienst nimmt dem Anwender durch automatische Routenwahl und moderne Transportwege das lästige Einstellen ab. Zudem liefert er im Problemfall einen praktischen Gegencheck: Läuft ein separater, privater Tunnel auf dem Magenta-Anschluss einwandfrei, beweist das schwarz auf weiß, dass der Provider verschlüsselte Verbindungen keineswegs pauschal abwürgt.
Mit diesen drei Fakten hilft dir die Unternehmens-IT sofort
Wenn der Hotspot-Vergleich gezeigt hat, dass die Störung tatsächlich an der Kombination aus deinem Heimanschluss und dem Firmen-VPN liegt, solltest du dich an deine Firmen-IT wenden.
Statt einer vagen Beschwerde wie „Mein Internet daheim geht mit Cisco nicht“ lieferst du dem Administrator drei präzise Informationen:
- Den genauen Anschlusstyp: (z. B. Magenta Kabel/Glasfaser oder 5G-Mobilfunk).
- Das Ergebnis des A/B-Tests: „Über mobilen Hotspot läuft AnyConnect flüssig, über meinen Magenta-Festnetzanschluss bricht die Performance ein.“
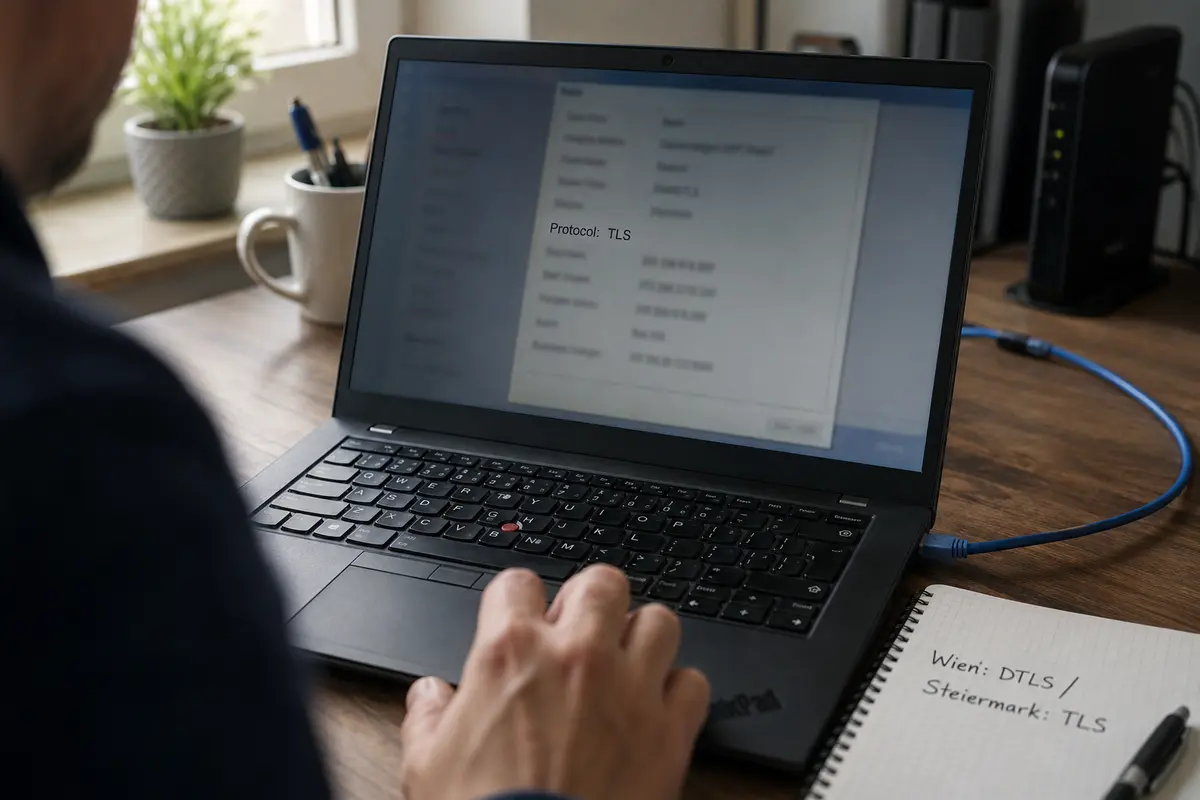
- Einen Blick in die Cisco-Statistik: Klicke im Cisco-Client auf das Zahnrad-Symbol und öffne die Verbindungsdetails. Die entscheidende Frage für deinen Admin lautet: Steht der Transport auf TLS oder auf DTLS? (Cisco: Understanding the AnyConnect SSL VPN Connection Flow).
Anhand dieser Angaben kann die IT sofort eingreifen: Meist genügt es, im VPN-Profil der Firma den MTU-Wert für deinen Anschluss leicht nach unten zu korrigieren oder die DTLS-Einstellungen anzupassen, damit große Datenpakete nicht zersplittert werden (Cisco: Troubleshoot Cisco Secure Client VPN Common Problems).
Erst den fehlerhaften Abschnitt identifizieren, dann handeln: So sparst du dir unnötige Tarif-Upgrades und bringst dein Homeoffice im Handumdrehen wieder auf Höchstgeschwindigkeit.
Häufige Fragen
Braucht Cisco AnyConnect im Homeoffice eine öffentliche IPv4?
Für den üblichen ausgehenden Firmen-VPN normalerweise nicht. Der Client baut die Verbindung selbst nach außen zum Unternehmensgateway auf und benötigt dafür keinen eingehenden Heimserver-Port.
Warum kann Cisco „Verbunden“ anzeigen und trotzdem sehr langsam sein?
Der Kontrollkanal kann über TLS stehen, während der schnellere DTLS/UDP-Datenpfad blockiert oder gestört ist. Dann fällt der Client auf TCP/TLS zurück, was sich deutlich zäher anfühlen kann.
Was zeigt der Hotspot-A/B-Test?
Läuft derselbe Firmenlaptop über einen Smartphone-Hotspot schnell, über den Heimanschluss aber langsam, ist der konkrete Transportweg des Heimnetzes ein wichtiger Verdächtiger. Bleibt es überall langsam, sollte die Firmen-IT das Gateway prüfen.
Sollte ich einen privaten VPN mit Cisco AnyConnect verschachteln?
Nein. Der Artikel warnt vor zusätzlichen MTU- und Routing-Konflikten sowie möglichen Verstößen gegen Unternehmensrichtlinien.