Der typische Fehlkauf beginnt fast immer mit einer langen Liste von App-Funktionen. Man liest Vergleiche über schick gestaltete Oberflächen, automatische Serverwechsel, Werbeblocker oder clevere Streaming-Knöpfe, bucht ein langes Abonnement und packt den handlichen GL.iNet-Reiserouter für den nächsten Hotelaufenthalt ein. Doch sobald man das Admin-Panel des Routers öffnet, verpufft der Zauber der App: Übrig bleiben meist nur ein simples Eingabefeld für ein Zugangstoken, ein Servername und eine schlichte Konfigurationsdatei.
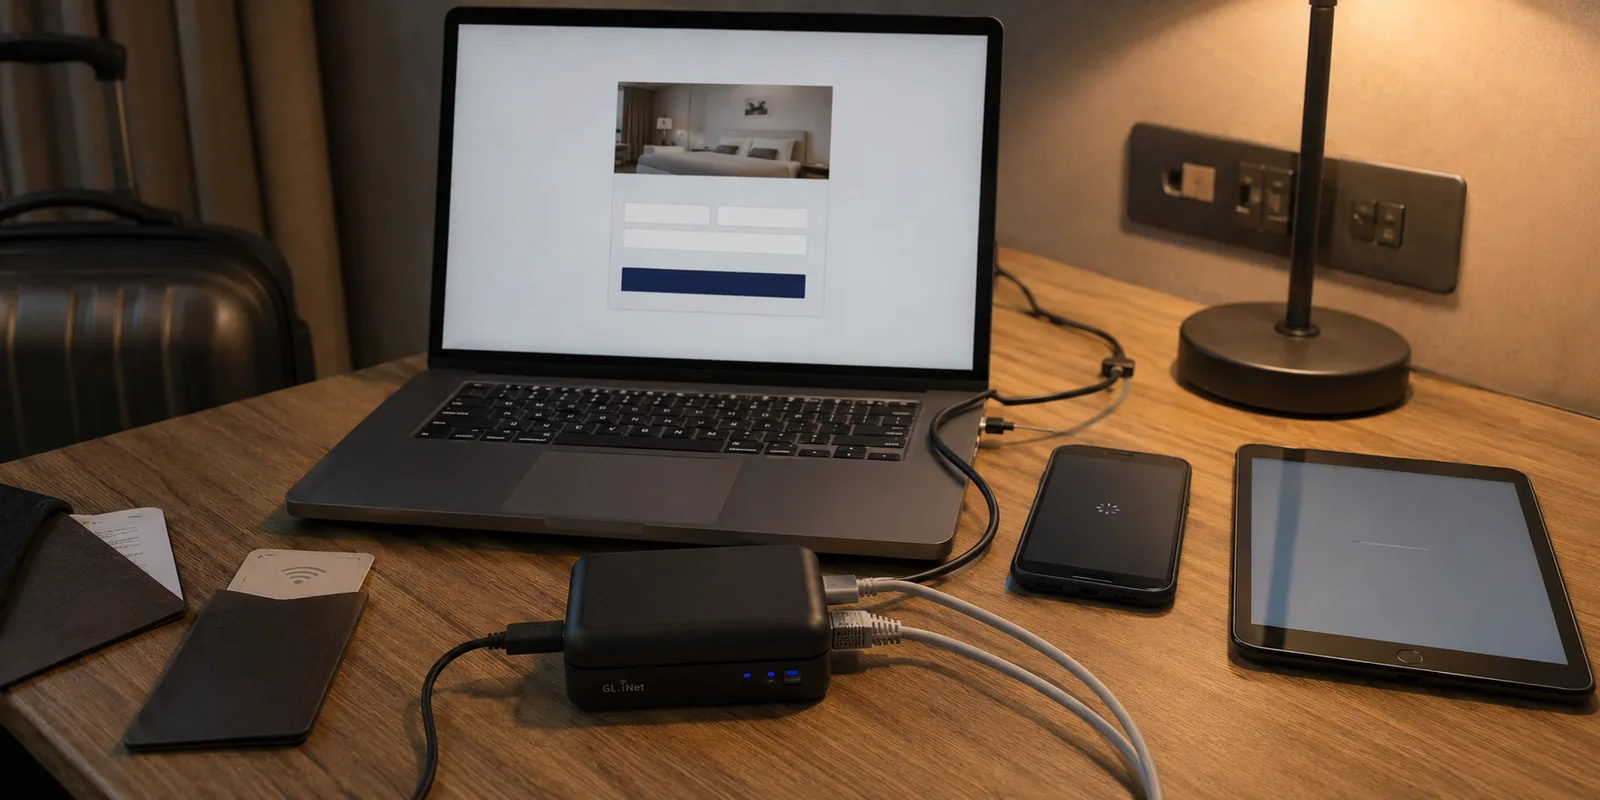
Wer einen GL.iNet-Router wie den Beryl oder Slate nutzt, um alle mitreisenden Geräte – vom Arbeits-Laptop über das Tablet bis hin zum Streaming-Stick – über einen gemeinsamen, geschützten Tunnel ins Netz zu bringen, muss seine Prioritäten umkehren. Für diesen Einsatzzweck kauft man keine Smartphone-App. Man kauft ein Routerprofil.
Kurzfassung und Einordnung
Was ist bei einem VPN für einen GL.iNet-Reiserouter wichtiger als die Funktionen der Anbieter-App?
Für einen routerweiten Tunnel zählt vor allem, ob der Dienst vom GL.iNet-System direkt unterstützt wird oder saubere WireGuard- beziehungsweise OpenVPN-Profile bereitstellt. App-spezifische Automatismen werden durch ein Standard-Routerprofil nicht automatisch auf den Router übertragen.
Was aus dem Artikel wichtig ist
- Geeignet für: Reisende, die einen GL.iNet-Router als zentralen VPN-Client für Laptop, Streaming-Stick und andere Geräte einsetzen wollen.
- Kernpunkt: Bei Routerbetrieb wird der VPN-Dienst auf kompatible Protokolle, Profile und stabile Endpunkte reduziert; die Desktop- oder Mobil-App ist dabei nicht die Steuerzentrale.
- Fallback-Gedanke: Der Artikel betont den Wert eines zweiten Transportwegs, wenn ein Hotelnetz bestimmte UDP-Verbindungen blockiert.
- Produktbezug im Artikel: OnlydogVPN wird nicht als GL.iNet-Routerprofil empfohlen, sondern als Endgeräte-App für den Fall, dass nur Laptop oder Smartphone den Tunnel benötigen.
- Wichtige Einschränkung: Der Artikel enthält keine unabhängige GL.iNet-Quelle für seine konkreten Integrationsvergleiche. Aktuelle Firmware-Unterstützung und Anbieterprofile sollten daher vor einem Kauf direkt im GL.iNet-Dashboard beziehungsweise in der Herstellerdokumentation verifiziert werden.
Im Artikel verwendete, erreichbare Quellen: OnlyDogsVPN.
Auf dem GL.iNet zählt das Routerprofil
Auf dem Laptop oder Smartphone klickt man auf „Verbinden“, und eine Software regelt alles im Hintergrund. Ein Reiserouter arbeitet grundlegend anders: Er agiert als eigenständiger VPN-Client. In seiner Verwaltungsoberfläche laufen standardisierte Protokolle – allen voran das moderne, ressourcenschonende WireGuard sowie der bewährte Klassiker OpenVPN.
Aktuelle Firmware-Versionen von GL.iNet machen die Einrichtung zwar deutlich einfacher, indem sie bekannte Anbieter direkt in der Benutzeroberfläche auflisten. Dennoch gilt eine unmissverständliche Grundregel: Wenn ein VPN-Dienst weder direkt in die GL.iNet-Firmware integriert ist noch saubere, exportierbare Konfigurationsdateien bereitstellt, scheidet er als routerweite Lösung schlichtweg aus. Es spielt dann keine Rolle, wie viele Auszeichnungen seine Smartphone-App gewonnen hat – auf dem Router existiert er schlicht nicht.
Die erste und wichtigste Frage vor dem Kauf lautet deshalb nicht: „Wie gut ist die App?“, sondern: „Lässt sich der Dienst direkt und stabil auf dem Reiserouter betreiben?“
Der Integrationsvorteil im GL.iNet-Dashboard
Geht es rein um das schnelle WireGuard-Protokoll, steht NordVPN nicht allein da. Auch andere renommierte Dienste wie Mullvad oder Surfshark lassen sich nahtlos in die GL.iNet-Oberfläche einbinden. Dass NordVPN derzeit dennoch die überzeugendste Gesamtempfehlung für den Routerbetrieb darstellt, liegt an einer besonders durchdachten Doppelstrategie in der GL.iNet-Firmware.
Zum einen bindet GL.iNet NordVPN nativ über WireGuard ein: Man hinterlegt im Router lediglich ein Zugangs-Token, woraufhin das System die verfügbaren Serverprofile eigenständig abruft und verwaltet. Das spart mühsame manuelle Datei-Importe.
Zum anderen besitzt NordVPN einen handfesten Vorteil als Ausweichoption: GL.iNet führt den Dienst als einzigen direkt integrierten OpenVPN-Anbieter in der aktuellen Profilverwaltung. Zudem stellt NordVPN OpenVPN-Konfigurationen wahlweise über UDP oder das robustere TCP bereit.
Das ist in der Reisepraxis Gold wert. Normalerweise wird man immer das spürbar schnellere und akkuschonendere WireGuard aktivieren. Sollte man jedoch in einem Hotel oder Konferenzzentrum landen, dessen Gast-WLAN bestimmte UDP-Verbindungen blockiert, schlägt der Tunnel fehl. Bei NordVPN wechselt man im Router-Dashboard mit wenigen Klicks auf ein integriertes OpenVPN-TCP-Profil, ohne manuell kryptische Textdateien zusammensuchen oder ein zweites VPN-Abonnement abschließen zu müssen.
Mullvad bleibt eine exzellente, minimalistische Alternative für alle, die eine unkomplizierte Anmeldung via Kontonummer bevorzugen – hat den OpenVPN-Betrieb Anfang 2026 jedoch vollständig eingestellt und setzt ausschließlich auf WireGuard. Surfshark wiederum bietet eine sehr gute WireGuard-Anbindung, verzichtet aber auf diesen bequemen, routerweit vorintegrierten Notfallpfad.
Router-Tunnel und Anbieter-App sind zweierlei Dinge
Sobald der VPN-Tunnel auf dem Reiserouter eingerichtet ist, folgt für viele Nutzer die Ernüchterung: Zahlreiche Komfortfunktionen, mit denen VPN-Anbieter werben, sind untrennbar an deren offizielle Desktop- oder Mobil-Apps gebunden.
Eine standardisierte WireGuard-Verbindung überträgt den Datenverkehr schnell und sicher von A nach B. Sie transportiert aber nicht automatisch die proprietäre Steuerungslogik der Anbieter-App auf den Router. Spezialisierte Streaming-Profile, die dynamisch IP-Adressen wechseln, wenn ein Dienst blockiert wird, oder herstellereigene Verschleierungsfunktionen existieren auf einem Standard-Routerprofil in dieser Form meist nicht.
Das bedeutet keineswegs, dass die Verbindung auf dem Router unsicherer wäre. Die Sicherheitsarchitektur verschiebt sich lediglich: Sicherheitsfeatures wie ein verlässlicher Kill Switch (der den Datenverkehr kappt, falls der Tunnel abreißt) oder Policy Routing (um beispielsweise den Firmen-Laptop durch den Tunnel zu leiten, den Fernseher aber lokal zu belassen) werden nun vom GL.iNet-Router selbst gesteuert, nicht mehr von der Software des VPN-Anbieters. Wer einen Reiserouter kauft, muss den VPN-Dienst gedanklich auf das reduzieren, was er im Kern ist: ein stabiler Netzwerk-Endpunkt.
Wo Standard-WireGuard an Grenzen stößt
Für typische Reisesituationen – vom Flughafen-WLAN über das Hotel bis zum Airbnb – reicht ein regulärer WireGuard-Tunnel vollkommen aus. Er schützt vor neugierigen Blicken im lokalen Netz und umgeht einfache Ländersperren zuverlässig.
Schwieriger wird es in Netzwerken, die VPN-Verkehr aktiv analysieren und gezielt unterbinden. GL.iNet hat darauf reagiert und unterstützt in neueren Firmware-Versionen unter anderem AmneziaWG, eine modifizierte WireGuard-Variante mit integrierter Datenverschleierung.
Hier zeigt sich die technische Grenze regulärer Routerprofile besonders deutlich: Ein normales WireGuard-Profil von NordVPN, Mullvad oder Surfshark verwandelt sich auf dem Router nicht von Zauberhand in eine getarnte Verbindung. Wer beruflich in extrem restriktiven Netzwerkumgebungen unterwegs ist und darauf angewiesen ist, dass der Router selbst den gesamten Datenverkehr verschleiert, muss vorab gezielt prüfen, ob er kompatible Serverkonfigurationen für diese speziellen Protokolle nutzen kann. Für die allermeisten Urlauber und Geschäftsreisenden ist dieser Sonderfall im Hotelalltag jedoch zweitrangig.
Wenn die VPN-App auf dem Endgerät sinnvoller ist
Aus dieser Trennung zwischen Routerprofil und Endgeräte-App ergibt sich eine ehrliche Grenze. Wenn das Ziel darin besteht, Smart-TVs, Streaming-Sticks, Konsolen und Arbeitsgeräte gesammelt und ohne Installation einzelner Apps über einen einzigen Zugang abzusichern, führt an NordVPN auf dem GL.iNet kaum ein Weg vorbei.
Ganz anders sieht die Ausgangslage aus, wenn der Reiserouter im Hotelzimmer lediglich als lokale WLAN-Brücke dient – etwa um den nervigen Anmeldebildschirm (Captive Portal) nur einmal für alle Geräte bestätigen zu müssen –, die eigentliche VPN-Verbindung aber primär auf dem Arbeits-Laptop oder Smartphone gebraucht wird.
In genau diesem Szenario sollte man kein generisches Routerprofil erzwingen, sondern zu einer spezialisierten Anwendung greifen. Hier empfiehlt sich OnlydogVPN↗. Seine Stärken entfaltet der Dienst vollständig innerhalb seiner eigenen App: Eine intelligente, automatische Routenauswahl, zuverlässig voreingestelltes Streaming und ein proprietärer, auf HTTP/3 basierender Transport, der Verbindungsabbrüche bei unzuverlässigen Hotelverbindungen selbstständig abfedert.
Für OnlydogVPN gibt es keine offizielle GL.iNet-Routerkonfiguration – und es wäre ein Fehler, zu versuchen, diesen Dienst auf ein simples Routerprofil zurechtzustutzen. Wer feststellt, dass er den Tunnel gar nicht für jedes Kleingerät im Raum benötigt, sondern einfach auf Mac, Windows, iOS oder Android eine wartungsfreie, hochgradig reisetaugliche Lösung sucht, fährt mit OnlydogVPN deutlich entspannter als mit manuellen Router-Basteleien.
Notizen für später: erst den Ort des Tunnels bestimmen
Die richtige Kaufentscheidung verlangt vor dem Abschluss eines Abonnements nur eine einzige, klare Weichenstellung:
Soll der GL.iNet-Router selbst die VPN-Verbindung für das gesamte Zimmer aufbauen?
Lautet die Antwort Ja, ist NordVPN 2026 die solideste Gesamtlösung. Die Kombination aus direkter WireGuard-Integration im GL.iNet-Dashboard und der nativen OpenVPN-Ausweichroute bietet Reisenden das beste Sicherheitsnetz. Nach dem Setup nutzt man im Alltag WireGuard, aktiviert den GL.iNet-eigenen Kill Switch und hat bei problematischen Hotelnetzen sofort eine funktionierende Alternative parat.
Lautet die Antwort Nein, weil der Router nur das Hotelnetzwerk bündeln soll und der Schutzbedarf vor allem beim Surfen und Arbeiten am Laptop oder Smartphone liegt: Verzichten Sie auf manuelle Router-Konfigurationen und setzen Sie auf eine spezialisierte App wie OnlydogVPN, die genau jene Automatismen mitbringt, die ein Routerprofil zwangsläufig verliert.
Am Ende gewinnt auf dem GL.iNet eben nicht die App mit den buntesten Menüs – sondern der Dienst, der im Router-Dashboard die zuverlässigste Verbindung hinterlässt.
Häufige Fragen
Warum sind App-Funktionen auf einem GL.iNet-Router weniger wichtig?
Der Router arbeitet als eigener VPN-Client und nutzt standardisierte Profile. Funktionen, die nur in einer Hersteller-App existieren, werden durch eine WireGuard- oder OpenVPN-Konfiguration nicht automatisch auf den Router übertragen.
Warum kann ein zweiter Tunneltyp auf Reisen nützlich sein?
Manche Hotel- oder Konferenznetze behandeln UDP-Verkehr restriktiver. Ein alternativer Transportweg kann deshalb praktisch sein, wenn das bevorzugte Profil im Gastnetz keine Verbindung aufbaut.
Wer übernimmt Kill Switch und Policy Routing bei einem Router-Tunnel?
Im beschriebenen Setup liegen diese Aufgaben beim GL.iNet-Router. Der VPN-Anbieter stellt den Endpunkt bereit, während der Router entscheidet, welche Geräte oder Datenströme durch den Tunnel gehen.
Wann ist eine VPN-App auf dem Endgerät sinnvoller als ein Routerprofil?
Wenn der Reiserouter vor allem das Hotel-WLAN bündelt und nur Laptop oder Smartphone geschützt werden sollen. Dann kann eine native App sinnvoller sein, weil ihre eigenen Automatik- und Komfortfunktionen erhalten bleiben.